

Laskinholviapit: miten ne toimivat ja miksi niitä on
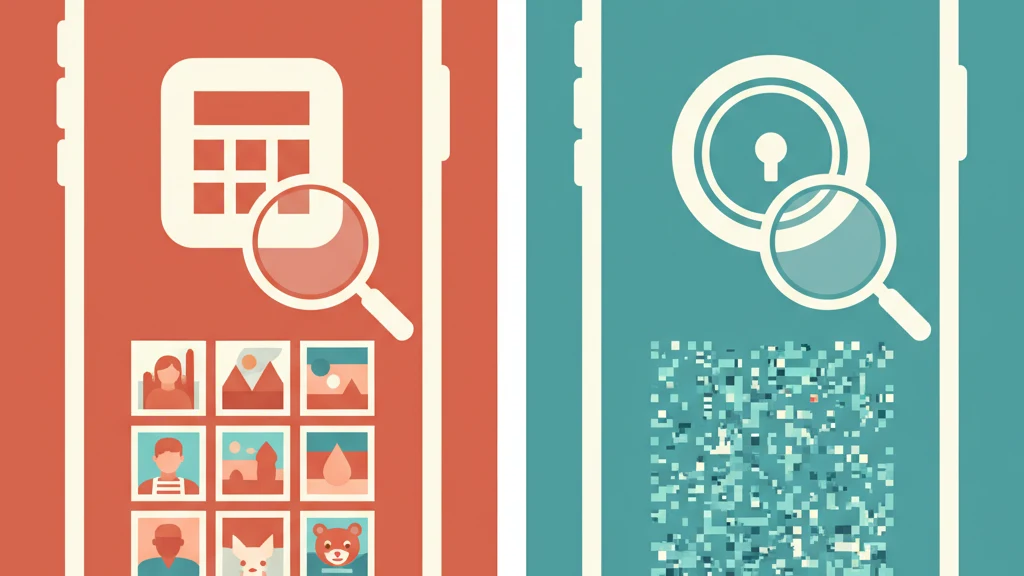
Useimmat laskinholviapit piilottavat kuvat naamion taakse, mutta tallentavat tiedostot salaamattomina.
Laskinholviappi on mobiilisovellus, joka näyttää Koti-valikossa tavalliselta laskimelta, mutta avaa piilotetun kuva- ja tiedostotallennuksen, kun tietty koodi syötetään. Naamiolla on yksi tarkoitus: puhelinta vilkaiseva näkee laskimen, ei holvia. Tämä ajatus on tuottanut satoja miljoonia latauksia iOS:ssä ja Androidissa.
Useimmat käyttäjät eivät kuitenkaan koskaan mieti yhtä ongelmaa. Naamio piilottaa apin satunnaisilta katsojilta. Se ei piilota tiedostojasi keneltäkään, jolla on teknistä osaamista. Ero on tärkeämpi kuin useimmat ymmärtävät.
Tämä opas selittää, miten laskinholviapit toimivat, miksi niistä tuli suosittuja, miltä ne todella suojaavat ja missä tietoturvamalli pettää.
Paras kokonaisuutena: Vaultaire
Laskinnaamio piilottaa apin, ei tiedostoja. Vaultaire suojaa tuotujen tiedostojen sisällön AES-256-GCM:llä satunnaisen pääavaimen alla, joten kopioitu lukittu apin tallennustila sisältää salatekstiä eikä tavallisia kuvia. Piirretty kuvio johtaa erillisen holviavaimen, joka avaa indeksin ja purkaa pääavaimen. Tunnistautumistiliä ei tarvita. Salattu CloudKit-varmuuskopio on oletuksena päällä ja sen voi poistaa käytöstä, ja synkronointi ja jakaminen toimivat vain, jos otat ne käyttöön. Laitteen tila, tunnukset, metatiedot, järjestelmän varmuuskopiot ja toteutuksen laatu vaikuttavat edelleen. Ilmainen enintään 3 holville.
Miten laskinholviapit toimivat
Laskinholviapit noudattavat yhtenäistä kaavaa. Apin kuvake ja käynnistysnäkymä näyttävät toimivan laskimen. Kun käyttäjä syöttää ennalta määritetyn PIN-koodin tai pääsykoodin ja napauttaa yhtäsuuruusmerkkiä, appi paljastaa piilotetun tallennusalueen kuville, videoille ja tiedostoille.
Yleinen mekanismi:
- Naamio Koti-valikossa. Apin kuvake jäljittelee iOS:n tai Androidin oletuslaskinta. Jotkin apit menevät pidemmälle ja kopioivat vakiolaskimen käyttöliittymän tarkasti.
- PIN-pohjainen pääsy. Numerokoodi (yleensä 4-8 numeroa) avaa piilotetun alueen. Jotkin apit tukevat useita PIN-koodeja, jotka avaavat eri albumeja.
- Piilotettu tallennus. Appiin tuodut kuvat ja videot tallennetaan apin hiekkalaatikkoon erillään laitteen kuvakirjastosta.
- Toimiva laskin. Laskinosa todella toimii peruslaskutoimituksissa, joten naamio pysyy, vaikka joku avaisi apin.
Suosittuja esimerkkejä ovat Calculator# (tunnetaan myös nimellä Calculator+), Calculator Lock, Secret Calculator ja HideX. Useimmat ovat ilmaisia ja mainosrahoitteisia, ja niissä on premium-tasoja lisäominaisuuksille.
Mitä tiedostoillesi tapahtuu sisällä
Tässä kohdassa asia muuttuu tärkeäksi. Useimmissa laskinholviapeissa sisälle tallennettuja tiedostoja ei salata. Ne siirretään kamerarullasta apin paikalliseen tallennushakemistoon. iOS:ssä tämä tarkoittaa, että tiedostot ovat apin hiekkalaatikkokansiossa tavallisessa kuvamuodossa (JPEG, PNG, HEIC).
Tiedostot ovat piilossa Kuvat-apilta, mutta niitä ei ole suojattu kryptografisesti. Ero "piilotetun" ja "salatun" välillä on koko kategorian keskeinen ongelma.
Miksi laskinholviapeista tuli suosittuja
Laskinholvien suosio palautuu kolmeen päällekkäiseen tarpeeseen:
1. Sosiaalinen yksityisyys
Yleisin käyttötapaus on kuvien piilottaminen ihmisiltä, jotka lainaavat puhelintasi tai katsovat olan yli. Kumppani, perheenjäsen, työkaveri tai ystävä, joka ottaa puhelimen ja selaa appeja, näkee laskimen. Hän tuskin avaa sitä ja kokeilee satunnaisia numerosarjoja.
2. Uskottava kiistettävyys (koettu)
Käyttäjät uskovat laskinnaamion tarjoavan kiistettävyyttä. Jos joku kysyy "onko sinulla holviappi?", vastaus voi olla "ei, tuo on vain laskimeni". Tämä toimii vain ihmisiä vastaan, jotka eivät katso tarkasti.
3. Teknistä osaamista ei tarvita
Laskinholvit ovat helppokäyttöisiä. Lataa appi, aseta PIN, tuo kuvat. Salauksen, avaintenhallinnan tai tietoturva-arkkitehtuurin ymmärtämistä ei tarvita. Kynnys on käytännössä nolla.
Nämä ovat oikeutettuja tarpeita. Ongelma ei ole tavoitteissa. Ongelma on siinä, mitä tapahtuu, kun uhka kasvaa satunnaista olan yli kurkkimista suuremmaksi.
Tietoturva-aukko: mitä vastaan laskinholvit eivät suojaa
| Uhka | Laskinholvi | Salattu holvi (AES-256) |
|---|---|---|
| Satunnainen olan yli kurkkiminen | Suojattu (naamio toimii) | Suojattu (appi vaatii todennuksen) |
| Joku, joka tietää, että sinulla on holviappi | Ei suojattu (naamio on paljastunut) | Suojattu (salaus pätee edelleen) |
| Puhelin kytketty tietokoneeseen | Ei suojattu (tiedostot näkyvät tiedostojärjestelmässä) | Suojattu (tiedostot ovat salattuja datamöhkäleitä) |
| Rikostekninen tutkinta | Ei suojattu (tavallinen tiedostojen palautus) | Sisältö salattu. Jälkiä ja indeksien määriä voi jäädä. |
| Appi poistettu tai data viety | Ei suojattu (tiedostot selväkielisinä) | Suojattu (salattua dataa ei voi lukea) |
| Rajanylitys / pakotettu pääsy | Ei suojattu (PIN-koodia voidaan vaatia) | Riippuu arkkitehtuurista |
Perusrajoitus: laskinholvi suojaa silmiltä, ei työkaluilta. Kuka tahansa, jolla on USB-kaapeli, rikostekninen työkalupakki tai edes perustiedot iPhonen varmuuskopion purkamisesta, voi löytää tiedostot.
Androidissa tilanne on pahempi. Monet laskinholviapit tallentavat tiedostot SD-kortille tai saatavilla oleviin hakemistoihin. iOS:ssä apin hiekkalaatikko antaa jonkin verran eristystä, mutta iTunes- ja Finder-varmuuskopiot voivat sisältää appidataa, ja rikostekniset työkalut, kuten Cellebrite ja GrayKey, purkavat apin hiekkalaatikon sisällön rutiininomaisesti.
Mainonnan ja tiedonkeruun ongelma
Useimmat ilmaiset laskinholviapit ovat mainosrahoitteisia. Niissä on siis mainos-SDK:ita, jotka keräävät laitetunnisteita, käyttötapoja ja joskus sijaintitietoja. Ironiaa on vaikea ohittaa: yksityisyytesi suojaamiseen suunniteltu appi lähettää samalla käyttäytymistäsi mainosverkostoille.
Vuonna 2023 tekemässämme iOS App Storen 20 suosituimman laskinholviapin katsauksessa havaitsimme, että 14:ssä oli vähintään kolme kolmannen osapuolen seuranta-SDK:ta. Useat lähettivät dataa palvelimille lainkäyttöalueilla, joiden yksityisyydensuoja on rajallinen.
Käyttäjät, jotka asentavat näitä appeja yksityisyyden vuoksi, saavat digitaalisen jalanjälkensä osalta usein päinvastaista.
"Useat PIN-koodit" -ominaisuus: aito vai teatteria?
Useat laskinholviapit mainostavat ominaisuutta, jossa eri PIN-koodit avaavat eri kuva-albumeja. Syötä 1234, niin näet lomakuvia. Syötä 5678, niin näet yksityiset tiedostot. Tämä kuulostaa uskottavalta kiistettävyydeltä.
Se ei ole.
Todellinen uskottava kiistettävyys edellyttää, ettei piilotetun datan olemassaoloa voi todistaa. Laskinholviapit, joissa on useita PIN-koodeja, tallentavat asetustiedoston, joka luettelee PIN-albumiparien määrän. Rikostekninen tutkija voi lukea tämän tiedoston. Hän näkee, että albumeja on kaksi, vaikka ei tietäisi toista PIN-koodia. Itse data on salaamatonta, joten hän pääsee tiedostoihin suoraan ilman mitään PIN-koodia.
Vertaa tätä arkkitehtuuriin, jossa jokainen tunnus avaa eri salatun tilan eikä havaittava tallennustila paljasta, montako tilaa on. Tämä vahvempi rakenne voi tukea rikosteknistä uskottavaa kiistettävyyttä. Vaultairen nykyinen kuvioilla erotettu käyttöliittymä salaa jokaisen holvin ja tallentaa kaikkien holvien tiedostot yhteen jaettuun kansioon satunnaisin nimin, mutta tutkija voi silti arvioida, montako holvia sisältää tiedostoja, joten sitä ei pidä sekoittaa vakiomuotoiseen kiistettävään tallennukseen.
Kenen kannattaa (ja kenen ei) käyttää laskinholvia
Laskinholviapit palvelevat kapeaa mutta todellista käyttötapausta. Tässä rehellinen arvio:
Laskinholvi on järkevä, jos:
- Ainoa huolesi on estää satunnaisia, teknisesti osaamattomia ihmisiä törmäämästä kuviin
- Haluat naamioidun apin kuvakkeen sosiaalisen mukavuuden
- Ymmärrät, että suojaus on kosmeettinen, ei kryptografinen
- Et tallenna mitään, mikä aiheuttaisi vakavia seurauksia paljastuessaan
Laskinholvi ei riitä, jos:
- Laitteesi voidaan tarkastaa (rajanylitykset, oikeudelliset tilanteet, työpaikka)
- Joku, jolla on teknistä osaamista, voi yrittää päästä tiedostoihisi
- Tiedostot aiheuttaisivat todellista haittaa paljastuessaan (intiimit kuvat, luottamukselliset asiakirjat, potilastiedot)
- Tarvitset salattuja tiedostoja etkä käyttöliittymän naamiota, kun tallennustila kopioidaan tai tarkastetaan
- Haluat todellista yksityisyyttä apin kehittäjältä ja sen mainoskumppaneilta
Ero on sosiaalisen yksityisyyden (piiloutuminen satunnaisilta katsojilta) ja tietoturvan (datan suojaaminen määrätietoisilta vastustajilta) välillä. Laskinholvit tarjoavat ensimmäisen. Ne eivät tarjoa jälkimmäistä.
Miten salatut holviapit hoitavat tämän toisin
Naamiointiin perustuvan piilottamisen vaihtoehto on salaukseen perustuva suojaus. Salattu holviappi ei luota olemassaolonsa kätkemiseen. Se luottaa matematiikkaan.
AES-256-GCM-salauksessa jokainen tiedosto salataan 256-bittisellä avaimella ennen kuin se päätyy tallennustilaan. Kopioitu salateksti ei paljasta luettavaa kuvaa ilman tarvittavaa avainta, vaikka tiedostonimet, koot, määrät, tunnukset, päätelaitteet ja toteutuksen yksityiskohdat voivat silti vaikuttaa. Tämä on kryptografista sisällön suojausta, ei lupaus siitä, ettei tallennusjälkiä ole.
Vaultaire ratkaisee ongelman, jota laskinholvit yrittävät ratkaista naamiolla, kuvioihin perustuvalla erottelulla:
- Jokainen määritetty kuvio voi avata eri salatun holvin. Määrittämätön kuvio näyttää tyhjän näkymän, eikä käyttöliittymä paljasta holviluetteloa.
- Salatut indeksit ja tiedostotietueet suojaavat nimet, metatiedot, esikatselukuvat ja sisällön AES-256-GCM:llä. Nykyinen paikallinen muoto ei pidä levynkäyttöä vakiona: holvien tiedostot jakavat yhden kansion satunnaisin nimin, mutta tutkija, jolla on pääsy appisäiliöön, voi silti arvioida holvien määrän.
- Pakotustila poistaa laitteen muut holvit tallennettuine tiedostoineen ja palautusmäärityksineen ja eristää laitteen synkronoinnista ilman pakotustilan vahvistusnäkymää. Se ei poista pilvivarmuuskopioita eikä muiden laitteiden kopioita.
- Laitteen raja on tärkeä. iOS:n hiekkalaatikko, Avainnippu ja Data Protection rajoittavat tavallista pääsyä, kun puhelin on lukittu. Etuoikeutettu tutkija, joka saa appisäiliön datan, saa enemmän rakenteellista tietoa kuin avattua käyttöliittymää katsova henkilö.
Tuloksena on hyödyllinen käyttöliittymän lokerointi ja salattu tallennus, ei informaatioteoreettinen todiste siitä, ettei muita holveja ole. Ero on tärkeä, kun uhkamalliin kuuluu tiedostojärjestelmän purkaminen tai toistuvat rikostekniset tilannekuvat.
Siinä on ero käyttöliittymää koskevan väitteen ja tallennusta koskevan väitteen välillä. Vaultaire voi välttää holvien paljastamisen tavallisessa navigoinnissa ja silti dokumentoida, mitä nykyinen tallennusmuoto paljastaa syvemmässä tarkastuksessa.
Mitä etsiä sen sijaan
Jos arvioit laskinholviappien vaihtoehtoja, nämä kriteerit ratkaisevat:
| Kriteeri | Mitä tarkistaa | Miksi sillä on väliä |
|---|---|---|
| Salausstandardi | Vähintään AES-256-GCM tai AES-256-CBC | Ilman salausta tiedostot ovat kenen tahansa saatavilla, jolla on pääsy tiedostojärjestelmään |
| Avaimenjohtaminen | PBKDF2, Argon2 tai scrypt dokumentoidulla kustannuksella | Tekee jokaisesta offline-arvauksesta kalliimman, mutta ei lisää heikon tunnuksen entropiaa |
| Tiedonkeruu | Tarkista App Storen tietosuojamerkinnät | Monet holviapit keräävät ja myyvät käyttödataa |
| Palveluntarjoajan pääsy avaimiin | Saako palveluntarjoaja selväkielisen sisältöavaimen tai tarjoaako se palvelinpuolen nollauksen | Palveluntarjoajasta, joka voi purkaa tiedostosi, tulee uusi osapuoli, jonka järjestelmät tai lakisääteiset velvoitteet voivat paljastaa ne |
| Palautustapa | Palautuslause tai -avain vai sähköpostinollaus | Sähköpostinollaus tarkoittaa, että kehittäjä voi purkaa datasi |
| Avoin auditointitila | Onko salaus tarkastettu riippumattomasti? | Itse ilmoitettu salaus voi olla toteutettu väärin |
Yksittäisten appien tarkempi vertailu on iPhonen parhaiden kuvaholviappien oppaassamme. Jos haluat vaiheittaiset ohjeet kuvien piilottamiseen, aloita oppaastamme kuvien piilottamiseen iPhonessa.
Usein kysytyt kysymykset
Ovatko laskinholviapit turvallisia?
Laskinholviapit suojaavat satunnaiselta katselulta, mutta eivät tekniseltä tutkinnalta. Useimmat eivät salaa tallennettuja tiedostoja, joten kuka tahansa, jolla on pääsy tiedostojärjestelmään (USB:n, varmuuskopion purkamisen tai rikosteknisten työkalujen kautta), voi katsoa kuvia tietämättä PIN-koodia. Niissä on yleensä myös mainos-SDK:ita, jotka keräävät laite- ja käyttödataa. Sosiaaliseen yksityisyyteen ne toimivat. Todelliseen tietoturvaan eivät.
Voiko joku löytää laskinholviappiin piilotetut kuvat?
Kyllä. Useimpiin laskinholviappeihin tallennettuja tiedostoja ei ole salattu. Ne ovat tavallisia kuvatiedostoja apin tallennushakemistossa. Puhelimen kytkeminen tietokoneeseen, iTunes-varmuuskopion purkaminen tai rikostekniset työkalut voivat paljastaa tiedostot ilman apin PIN-koodia. Androidissa jotkin apit tallentavat tiedostot SD-kortille, mikä tekee niistä vielä helpommin saatavia.
Mitä eroa on laskinholvilla ja salatulla holviapilla?
Laskinholvi kätkee identiteettinsä laskinnaamion taakse ja tallentaa tiedostot piilotettuun mutta salaamattomaan kansioon. Salattu holviappi tallentaa tiedostojen sisällön todennettuna salatekstinä eikä tavallisina kuvina. Laskintapa suojaa lähinnä satunnaisilta katsojilta. Salaus voi suojata kopioitua tallennustilaa, kun tutkijalla ei ole avainta, mutta tulos riippuu silti tunnuksen vahvuudesta, laitteen tilasta, metatietovuodoista, varmuuskopioista ja toteutuksen laadusta.
Salaavatko laskinholviapit kuvat?
Useimmat eivät. Suurin osa laskinholviapeista käyttää naamiota pääasiallisena suojauksena ja tallentaa tiedostot selväkielisinä apin hiekkalaatikkoon. Jotkin uudemmat laskinholvit väittävät tarjoavansa salauksen, mutta ilman toteutuksen riippumatonta tarkastusta salauksen vahvuus on epävarma. Apit, joiden pääominaisuus on salaus eikä naamio, ovat tässä yleensä luotettavampia.
Pääseekö poliisi laskinholviappeihin?
Rikostekniset työkalut voivat pystyä purkamaan apin hiekkalaatikkodataa iOS- ja Android-laitteista laitteesta, käyttöjärjestelmäversiosta ja tilasta riippuen. Jos laskinholvi tallentaa tavallisia kuvatiedostoja, sen hiekkalaatikon purkaminen voi paljastaa ne ilman apin PIN-koodia. Oikein suunniteltu salattu holvi näyttää sen sijaan salatekstiä, mutta tutkija voi silti hyökätä tunnukseen offline-tilassa, palauttaa avaimia käynnissä olevasta tai vaarantuneesta laitteesta, tarkastella metatietoja ja tietuemääriä tai hankkia toisen kopion.
Yhteenveto
Laskinholviapit ratkaisevat todellisen ongelman. Kaikki eivät tarvitse AES-256-salausta. Joskus haluat vain pitää kuvat poissa uteliaan kämppäkaverin ulottuvilta.
Tiedä kuitenkin, mitä saat. Laskinnaamio on sosiaalinen työkalu, ei tietoturvatyökalu. Se toimii, kunnes joku katsoo pinnan alle. Jos kuvasi aiheuttaisivat todellista haittaa paljastuessaan, naamio ei riitä.
Kysymys ei ole "miten piilotan tämän apin?" Kysymys on "mitä tapahtuu, jos joku löytää sen?"
Jos jälkimmäisen kysymyksen vastauksella on sinulle merkitystä, katso naamion ohi. Katso salausta.
Aiheeseen liittyvät oppaat: Paras ilmainen kuvaholviappi iPhonelle | Kuvien piilottaminen iPhonessa | Appi kuvien piilottamiseen: 5 tapaa järjestyksessä | Mitä nollatietosalaus on?