

計算機保險庫 App:運作原理與存在原因
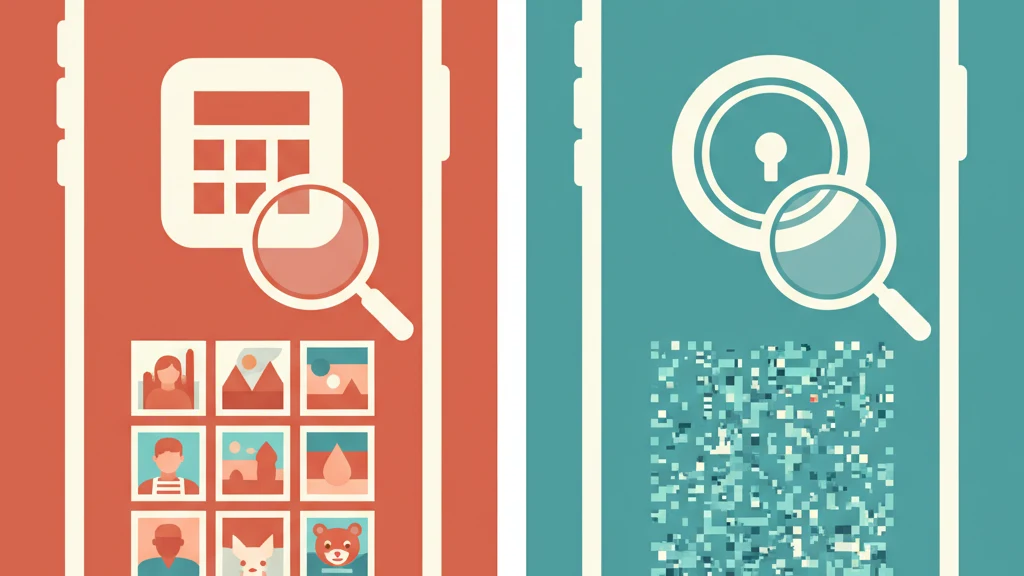
大多數計算機保險庫 App 以偽裝隱藏照片,但檔案未加密儲存。
計算機保險庫 App 是一種行動應用程式,在主畫面偽裝成標準計算機,但輸入特定代碼後會開啟隱藏的照片和檔案儲存區。這個偽裝只有一個目的:任何看了你手機一眼的人只會看到計算機,而非保險庫。這個概念在 iOS 和 Android 上帶來了數億次下載。
但有一個問題大多數使用者從未考慮過。偽裝把 App 隱藏起來,不讓隨意觀看者發現;但它無法把你的檔案隱藏起來,不讓有技術知識的人發現。這個差異比大多數人意識到的更重要。
本指南說明計算機保險庫 App 的運作方式、為何流行、真正能防範什麼,以及安全模式在哪裡失效。
整體最佳選擇: Vaultaire
計算機偽裝藏起的是 App,不是檔案。Vaultaire 以隨機主金鑰搭配 AES-256-GCM 保護匯入的檔案內容,因此在鎖定狀態下複製出來的 App 儲存資料只有密文,沒有一般照片。你繪製的圖形會衍生出另一把保險庫金鑰,用來開啟索引並解開這把主金鑰。不需要身分帳號;加密的 iCloud 備份預設開啟,可以在「設定」中關閉,同步和分享只有在你設定後才會運作。裝置狀態、憑證、中繼資料、系統備份和實作品質仍然重要。最多 3 個保險庫免費。
計算機保險庫 App 的運作方式
計算機保險庫 App 的運作方式大同小異。App 圖示和啟動畫面顯示一個可用的計算機。使用者輸入預設的 PIN 碼或密碼並點選等號按鈕後,App 會顯示隱藏的照片、影片和檔案儲存區。
一般機制如下:
- 主畫面偽裝。App 圖示模仿 iOS 或 Android 預設的計算機。部分 App 甚至複製系統計算機 App 的完整介面。
- PIN 碼存取。數字代碼(通常 4 到 8 位)解鎖隱藏區域。部分 App 支援開啟不同相簿的多組 PIN。
- 隱藏儲存。匯入 App 的照片和影片儲存在 App 的沙盒中,與裝置照片圖庫分開。
- 實際可用的計算機。計算機部分可進行基本運算,即使有人開啟 App 也能維持偽裝。
常見例子包括 Calculator#(又稱 Calculator+)、Calculator Lock、Secret Calculator 和 HideX。大多數免費含廣告,並提供付費進階版本。
你的檔案在裡面是什麼狀態
這裡是關鍵所在。在大多數計算機保險庫 App 中,儲存在裡面的檔案未加密。它們從相機膠卷移到 App 的本地儲存目錄。在 iOS 上,這代表檔案以標準圖片格式(JPEG、PNG、HEIC)存放在 App 的沙盒資料夾內。
這些檔案對「照片」App 是隱藏的,但沒有加密保護。「隱藏」與「加密」之間的區別,正是這整個類別的核心問題。
計算機保險庫 App 為何流行
計算機保險庫的流行源自三種相互重疊的需求:
1. 社交隱私
最常見的使用情境是避免借用或偷瞄手機的人看到照片。借走手機的伴侶、家人、同事或朋友在 App 列表中只會看到計算機,不太可能去嘗試隨機數字組合。
2. 合理推諉(自以為)
使用者相信計算機偽裝提供了推諉的空間。如果有人問「你有保險庫 App 嗎?」可以回答「沒有,那只是我的計算機。」這只對不仔細察看的人有效。
3. 無需技術知識
計算機保險庫使用簡單。下載 App、設定 PIN、匯入照片。無需了解加密、金鑰管理或安全架構。入門門檻幾乎為零。
這些都是真實需求。問題不在於目標,而在於威脅升級到隨意偷瞄之外時會發生什麼。
安全缺口:計算機保險庫無法防範什麼
| 威脅類型 | 計算機保險庫 | 加密保險庫(AES-256) |
|---|---|---|
| 隨意偷瞄 | 受保護(偽裝有效) | 受保護(App 需要驗證) |
| 知道你有保險庫 App 的人 | 不受保護(偽裝被識破) | 受保護(加密仍然有效) |
| 手機連接電腦 | 不受保護(檔案在檔案系統可見) | 受保護(檔案是加密的資料塊) |
| 鑑識檢查 | 不受保護(一般檔案救援即可取得) | 內容已加密;痕跡和索引數量可能留存 |
| App 解除安裝或資料匯出 | 不受保護(明文檔案) | 受保護(加密資料無法讀取) |
| 過境檢查/強制存取 | 不受保護(可被要求提供 PIN) | 取決於架構 |
根本限制:計算機保險庫只能防範眼睛,無法防範工具。任何有 USB 線、鑑識工具組,甚至只懂基本 iPhone 備份提取知識的人,都能找到這些檔案。
在 Android 上情況更糟。許多計算機保險庫 App 將檔案儲存在 SD 卡或可存取的目錄中。在 iOS 上,App 沙盒提供了一定隔離,但 iTunes/Finder 備份可能包含 App 資料,而 Cellebrite 和 GrayKey 等鑑識工具也可以定期提取 App 沙盒內容。
廣告和資料收集問題
大多數免費計算機保險庫 App 依靠廣告維持運作,因此包含收集裝置識別碼、使用模式,有時還有位置資料的廣告 SDK。這個諷刺難以忽視:一個設計來保護你隱私的 App,同時也在向廣告網絡廣播你的行為。
在我們對 iOS App Store 前 20 名計算機保險庫 App 的審查中,發現 14 個 App 包含至少三個第三方追蹤 SDK。有幾個將資料傳輸到隱私保護有限的司法管轄區的伺服器。
安裝這些 App 為求隱私的使用者,在數位足跡方面往往得到了相反的結果。
「多組 PIN」功能:真實還是表演?
幾個計算機保險庫 App 宣傳不同 PIN 碼開啟不同相簿的功能。輸入 1234 看到度假照片,輸入 5678 看到私人檔案。這聽起來像合理推諉。
其實不然。
真正的合理推諉需要無法證明隱藏資料的存在。有多組 PIN 的計算機保險庫 App 儲存了一個配置檔,列出存在多少 PIN-相簿配對。鑑識檢查人員可以讀取此配置。他們可以看到存在兩個相簿,即使不知道第二個 PIN。資料本身未加密,因此可以在完全不用任何 PIN 的情況下直接存取檔案。
相較之下,有一種架構讓每組憑證開啟不同的加密空間,而且從可觀察的儲存資料看不出有多少個空間。這種較強的設計才能在鑑識層面支撐合理推諉。Vaultaire 目前以圖形區隔保險庫的介面會加密每個保險庫,並把所有保險庫的檔案存放在同一個名稱隨機的共用資料夾中,但鑑識人員仍能估計有多少個保險庫存有檔案,因此不應把它和形狀固定、可否認的儲存方式混為一談。
誰應該(和不應該)使用計算機保險庫
計算機保險庫 App 服務於一個有限但真實的使用情境。以下是誠實的評估:
計算機保險庫適合以下情況:
- 你唯一的顧慮是防止非技術性的隨意人員看到照片
- 你想要偽裝 App 圖示帶來的社交便利
- 你明白這種保護是外觀上的,而非密碼學層面的
- 你儲存的內容若被發現不會造成嚴重後果
計算機保險庫不足以應對以下情況:
- 你可能面臨裝置搜查(過境、法律情況、工作場所)
- 有技術知識的人可能嘗試存取你的檔案
- 這些檔案若被曝光會造成真正傷害(親密照片、機密文件、醫療記錄)
- 儲存資料被複製或檢查時,你需要的是加密的檔案,而不是介面偽裝
- 你想要真正防範 App 開發者及其廣告合作夥伴的隱私
區別在於社交隱私(對隨意觀看者隱藏)和安全性(防範蓄意對手)。計算機保險庫提供前者,無法提供後者。
加密保險庫 App 如何以不同方式處理這個問題
基於偽裝的隱藏方式的替代方案是基於加密的保護。加密保險庫 App 不依賴隱藏其存在,而是依賴數學。
使用 AES-256-GCM 加密時,每個檔案在寫入儲存空間之前都會以 256 位元金鑰加密。沒有必要的金鑰,複製出來的密文就不會洩露可讀的照片,不過檔名、大小、數量、憑證、端點和實作細節仍然可能有影響。這是以密碼學保護內容,並不保證儲存空間中不留任何痕跡。
Vaultaire 以圖形區隔保險庫的方式,處理計算機保險庫想靠偽裝解決的問題:
- 每個已設定的圖形都可以開啟不同的加密保險庫。 輸入未設定的圖形只會顯示空白畫面,介面也不會列出保險庫清單。
- 加密的索引和檔案記錄 以 AES-256-GCM 保護名稱、中繼資料、縮圖和內容。目前的本機格式不會讓磁碟用量維持固定:所有保險庫的檔案共用一個名稱隨機的資料夾,但能存取 App 容器的鑑識人員仍能估計保險庫數量。
- 脅迫模式 會刪除該裝置上的其他保險庫,包括它們儲存的檔案和復原對應資料,並在不顯示脅迫確認畫面的情況下,讓該裝置脫離同步。它不會刪除雲端備份或其他裝置上的副本。
- 裝置邊界很重要。 手機鎖定時,iOS 沙盒、Keychain 和資料保護會限制一般存取。取得 App 容器資料的高權限鑑識人員,能看到的結構資訊比只看解鎖介面的人更多。
結果是有用的介面區隔和加密儲存,但不是資訊理論層面上證明沒有其他保險庫存在。當威脅模型包含檔案系統提取或多次鑑識快照時,這個差別就很重要。
這就是介面層面的主張和儲存層面的主張之間的差別。Vaultaire 可以在一般操作中不洩露保險庫,同時也公開說明目前的儲存格式在更深入檢查下會透露哪些資訊。
應該尋找什麼替代方案
如果你在評估計算機保險庫 App 的替代方案,以下是重要的評估標準:
| 評估標準 | 應檢查的內容 | 為何重要 |
|---|---|---|
| 加密標準 | 最低 AES-256-GCM 或 AES-256-CBC | 沒有加密,任何有檔案系統存取權的人都能讀取檔案 |
| 金鑰衍生 | PBKDF2、Argon2 或 scrypt 並記錄成本 | 讓每次離線猜測密碼或圖形的成本更高;但無法為強度不足的憑證增加熵 |
| 資料收集 | 查看 App Store 的隱私標籤 | 許多保險庫 App 收集並出售使用資料 |
| 提供者金鑰存取 | 供應商是否會取得明文內容金鑰,或提供伺服器端重設 | 能解密你檔案的供應商,就成了另一個可能因系統問題或法律義務而洩露檔案的對象 |
| 復原機制 | 復原片語或金鑰,對比電子郵件重設 | 電子郵件重設表示開發者可以解密你的資料 |
| 開放稽核狀態 | 加密是否經過獨立驗證? | 自聲稱的加密可能實作不正確 |
有關特定 App 的詳細比較,請參閱我們的 iPhone 最佳照片保險庫 App 指南。如果你想了解隱藏照片的逐步說明,請從我們的 iPhone 隱藏照片指南開始。
常見問題
計算機保險庫 App 安全嗎?
計算機保險庫 App 可防止隨意觀看,但無法抵抗技術性檢查。大多數 App 不加密儲存的檔案,任何擁有檔案系統存取權的人(透過 USB、備份提取或鑑識工具)都能在不知道 PIN 的情況下查看照片。這類 App 也通常包含收集裝置和使用資料的廣告 SDK。對於社交隱私有效,但對於真正的安全性則不足。
別人能找到藏在計算機保險庫 App 裡的照片嗎?
可以。大多數計算機保險庫 App 儲存的檔案未加密,以標準圖片格式存在於 App 的儲存目錄中。將手機連接到電腦、提取 iTunes 備份或使用鑑識工具,都能在不需要 App PIN 碼的情況下找到這些檔案。在 Android 上,部分 App 將檔案儲存在 SD 卡上,更容易存取。
計算機保險庫和加密保險庫 App 有什麼不同?
計算機保險庫以計算機外觀隱藏身分,把檔案存放在隱藏但未加密的資料夾中。加密保險庫 App 則把檔案內容存成經過驗證的密文,而不是一般圖片。計算機的做法主要防範隨意觀看的人。當鑑識人員沒有金鑰時,加密可以保護被複製的儲存資料,但效果仍取決於憑證強度、裝置狀態、中繼資料洩漏、備份和實作品質。
計算機保險庫 App 會加密照片嗎?
大多數不會。多數計算機保險庫 App 以偽裝作為主要保護機制,在 App 沙盒內以明文儲存檔案。部分較新的計算機保險庫聲稱提供加密,但未經獨立驗證,其加密強度難以確認。以加密為主要功能(而非偽裝)的 App 在這一點上通常更可信。
警察能存取計算機保險庫 App 嗎?
視裝置、作業系統版本和裝置狀態而定,鑑識工具可能從 iOS 和 Android 裝置提取 App 沙盒資料。如果計算機保險庫存放的是一般圖片檔,提取沙盒後就能在沒有 App PIN 的情況下看到這些檔案。設計正確的加密保險庫只會呈現密文,但鑑識人員仍可能離線破解憑證、從執行中或已遭入侵的裝置取得金鑰、檢查中繼資料和記錄數量,或取得另一份副本。
結論
計算機保險庫 App 解決了一個真實問題。不是每個人都需要 AES-256 加密。有時你只是想把照片藏離愛偷窺的室友。
但要清楚你得到的是什麼。計算機偽裝是社交工具,不是安全工具。它有效,直到有人看穿表面為止。如果你的照片被曝光會造成真正傷害,偽裝是不夠的。
問題不是「我怎麼隱藏這個 App?」而是「如果有人找到它會怎樣?」
如果第二個問題的答案對你很重要,請看穿偽裝,看看加密。
相關指南:iPhone 最佳照片保險庫 App | 如何在 iPhone 上隱藏照片 | 隱藏照片的 App:5 種方式排名 | 什麼是零知識加密?