

फ़ोटो छुपाने का ऐप: सुरक्षा के अनुसार रैंक किए गए 5 तरीके (2026)
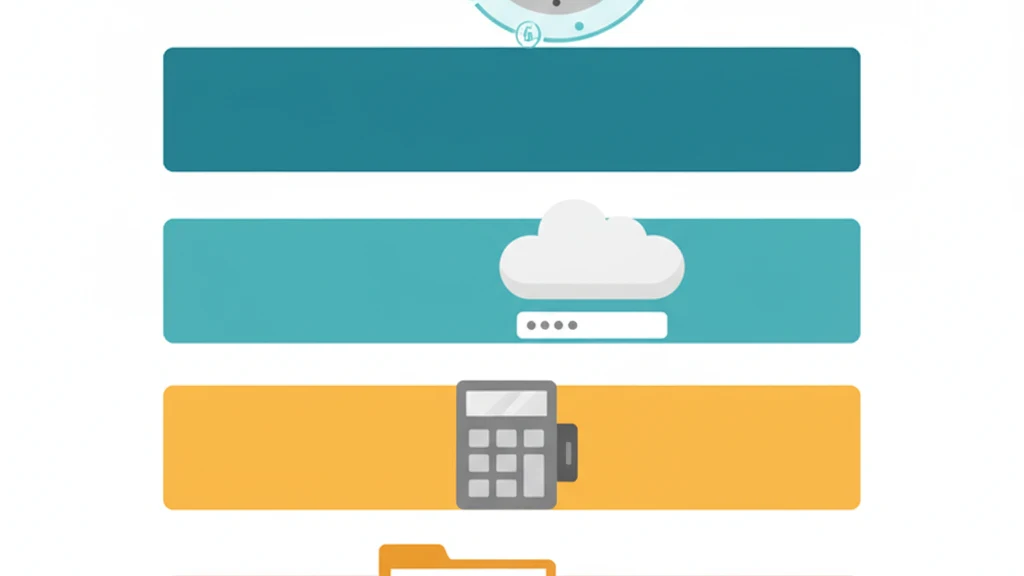
कम से अधिक सुरक्षित क्रम में रैंक किए गए फ़ोटो छुपाने के पाँच तरीके।
स्मार्टफोन पर फ़ोटो छुपाने के पाँच मूलभूत रूप से अलग तरीके हैं। वे एक मुफ्त अंतर्निहित सुविधा से लेकर, जिसे सेट अप करने में दस सेकंड लगते हैं, ज़ीरो-नॉलेज एन्क्रिप्टेड तिजोरी तक फैले हैं जो AES-256 जैसे मज़बूत, मानक सिफर का उपयोग करते हैं।
अधिकांश "फ़ोटो छुपाने के लिए सबसे अच्छा ऐप" लेख डाउनलोड लिंक के साथ दस ऐप सूचीबद्ध करते हैं। यह गाइड अलग है। यह पाँच तरीकों को कम से अधिक सुरक्षित क्रम में रैंक करता है, बताता है कि प्रत्येक वास्तव में क्या बचाता है और कहाँ विफल होता है, और आपको प्रत्येक श्रेणी में किसी भी ऐप का मूल्यांकन करने के लिए तकनीकी मानदंड देता है।
सही विकल्प आपके खतरे के मॉडल पर निर्भर करता है। कोई व्यक्ति सरप्राइज़ बर्थडे पार्टी एल्बम छुपा रहा है उसे अलग सुरक्षा की आवश्यकता है बनाम कोई जो गोपनीय कानूनी दस्तावेज़ या अंतरंग फ़ोटो संग्रहीत कर रहा है जो उजागर होने पर वास्तविक नुकसान पहुँचा सकती हैं।
त्वरित उत्तर: तस्वीरें छुपाने का ऐप
अगर आपने तस्वीरें छुपाने का ऐप खोजा है, तो पहले तय करें कि आपको सामान्य छुपाव चाहिए या असली सुरक्षा। तस्वीरों को मुख्य कैमरा रोल से बाहर रखने के लिए बिल्ट-इन अदृश्य ऐल्बम काफ़ी है। कैलकुलेटर डिसगाइज़ ऐप दूसरों की नज़र से ऐप को ही छुपा देता है। जब तस्वीरों को बैकअप, फ़ॉरेंसिक निष्कर्षण या क्लाउड में उजागर होने पर भी पढ़ने लायक नहीं रहना चाहिए, तब ज़ीरो-नॉलेज एन्क्रिप्टेड तिजोरी सही श्रेणी है।
iPhone की ऐसी निजी तस्वीरों के लिए, जो उजागर होने पर नुकसान पहुँचा सकती हैं, ऐसा ऐप चुनें जो हर फ़ाइल को डिवाइस पर ही एन्क्रिप्ट करे, कुंजियाँ डिवाइस पर रखे और खाता न माँगे। तस्वीरें छुपाने वाले ऐप और उन्हें सुरक्षित रखने वाले ऐप में यही अंतर है।
5 तरीके, रैंक किए गए
| रैंक | तरीका | सुरक्षा स्तर | सबसे अच्छा किसके लिए |
|---|---|---|---|
| 1 (सबसे कम सुरक्षित) | अंतर्निहित एल्बम छुपाना | केवल एक्सेस नियंत्रण | shoulder-surfing से सामान्य गोपनीयता |
| 2 | तृतीय-पक्ष फ़ोल्डर हाइडर | छुपी डायरेक्टरी, कोई एन्क्रिप्शन नहीं | कैमरा रोल से फ़ोटो हटाना |
| 3 | कैलकुलेटर डिसगाइज़ ऐप | सामाजिक छद्मावरण, कोई एन्क्रिप्शन नहीं | तिजोरी ऐप को ही छुपाना |
| 4 | पासवर्ड के साथ क्लाउड स्टोरेज | एन्क्रिप्टेड ट्रांज़िट, सर्वर-साइड कुंजियाँ | मध्यम सुरक्षा के साथ क्रॉस-डिवाइस एक्सेस |
| 5 (सबसे अधिक सुरक्षित) | ज़ीरो-नॉलेज एन्क्रिप्टेड तिजोरी | AES-256 एन्क्रिप्शन, क्लाइंट-साइड कुंजियाँ | सभी खतरे प्रकारों के विरुद्ध अधिकतम सुरक्षा |
तरीका 1: अंतर्निहित एल्बम छुपाना
यह कैसे काम करता है
iOS और Android दोनों मुख्य कैमरा रोल से फ़ोटो छुपाने के मूल विकल्प प्रदान करते हैं।
iOS (अदृश्य ऐल्बम): फ़ोटो चुनें, शेयर करें टैप करें, "छिपाएँ" टैप करें। छुपी फ़ोटो अदृश्य ऐल्बम में जाती हैं जिसे देखने के लिए Face ID, Touch ID, या डिवाइस पासकोड की आवश्यकता होती है (iOS 16+)।
Android (Google Photos Locked Folder): फ़ोटो को Locked Folder में ले जाएं, जिसके लिए बायोमेट्रिक या डिवाइस PIN की आवश्यकता होती है।
यह किससे बचाता है
- कोई जो आपके तस्वीर ऐप में आकस्मिक रूप से स्क्रॉल कर रहा हो
- आपके कैमरा रोल ब्राउज़ करने वाले बच्चे या अन्य लोग
यह कहाँ विफल होता है
- डिवाइस पासकोड = एक्सेस। जो कोई भी डिवाइस पासकोड जानता है, वह अदृश्य ऐल्बम में सब कुछ देखता है। कोई अलग क्रेडेंशियल नहीं है।
- कोई स्वतंत्र एन्क्रिप्शन नहीं। Apple और Google कुंजियाँ प्रबंधित करते हैं। डिवाइस एक्सेस वाले फोरेंसिक टूल छुपी फ़ोटो तक पहुँच सकते हैं।
- कोई विश्वसनीय इनकार नहीं। अदृश्य ऐल्बम और Locked Folder प्रसिद्ध सुविधाएं हैं। उनका अस्तित्व सेटिंग्स में दिखाई देता है।
- एकल स्थान। प्रति डिवाइस एक छुपा क्षेत्र। विभिन्न संवेदनशीलता स्तरों के लिए अलग-अलग डिब्बे बनाने की क्षमता नहीं।
ईमानदार आकलन
अंतर्निहित विकल्प मुफ्त, घर्षणहीन, और वेकेशन फ़ोटो को स्क्रीनशॉट से अलग रखने के लिए पर्याप्त है। यह सुरक्षा उपकरण नहीं है। यह हल्की गोपनीयता परत वाला संगठनात्मक उपकरण है।
सुरक्षा ग्रेड: D। स्वतंत्र एन्क्रिप्शन या इनकार-योग्यता के बिना एक्सेस नियंत्रण।
तरीका 2: तृतीय-पक्ष फ़ोल्डर हाइडर
यह कैसे काम करता है
फ़ोल्डर हाइडर ऐप के सैंडबॉक्स में एक अलग स्टोरेज क्षेत्र बनाते हैं। फ़ोटो कैमरा रोल से इस क्षेत्र में स्थानांतरित की जाती हैं और PIN, पासवर्ड, या बायोमेट्रिक लॉक द्वारा संरक्षित होती हैं। फ़ाइलें स्वयं अपने मूल प्रारूप (JPEG, PNG, HEIC) में बिना एन्क्रिप्शन के रहती हैं।
यह किससे बचाता है
- कैमरा रोल की आकस्मिक ब्राउज़िंग
- कोई जो आपका फ़ोन उपयोग कर रहा हो और जिसे तिजोरी ऐप की जानकारी न हो
यह कहाँ विफल होता है
- कोई एन्क्रिप्शन नहीं। फ़ाइलें ऐप की डायरेक्टरी में मानक छवि फ़ाइलें हैं। फ़ोन को कंप्यूटर से कनेक्ट करना या बैकअप निकालना उन्हें उजागर करता है।
- फोरेंसिक टूल PIN को पूरी तरह बाईपास करते हैं। Cellebrite UFED और GrayKey जैसे टूल ऐप के सैंडबॉक्स सामग्री को सीधे पढ़ते हैं।
- डेटा संग्रह। कई मुफ्त फ़ोल्डर हाइडर विज्ञापन-समर्थित हैं और उनमें कई ट्रैकिंग SDK शामिल हैं।
- ऐप हटाने का जोखिम। यदि ऐप हटाया जाता है, तो ऐप सैंडबॉक्स में अनएन्क्रिप्टेड फ़ाइलें खो सकती हैं।
ईमानदार आकलन
अंतर्निहित अदृश्य ऐल्बम पर एक सीमांत सुधार। अलग PIN मुख्य लाभ है। लेकिन एन्क्रिप्शन की कमी का मतलब है कि यह तरीका किसी भी तकनीकी प्रतिकूल के विरुद्ध ध्वस्त हो जाता है।
सुरक्षा ग्रेड: D+। अलग PIN कुछ नहीं से बेहतर है। कोई एन्क्रिप्शन नहीं अभी भी कोई एन्क्रिप्शन नहीं है।
तरीका 3: कैलकुलेटर डिसगाइज़ ऐप
यह कैसे काम करता है
ऐप आइकन और लॉन्च स्क्रीन एक कार्यात्मक कैलकुलेटर प्रदर्शित करते हैं। एक विशिष्ट कोड दर्ज करने से छुपा फ़ोटो स्टोरेज प्रकट होता है। छद्मावरण ही मुख्य सुरक्षा है।
लोकप्रिय उदाहरण: Calculator#, Calculator Lock, Secret Calculator, HideX।
यह किससे बचाता है
- कोई जो तिजोरी जैसे ऐप के लिए आपकी होम स्क्रीन स्कैन कर रहा हो
- आकस्मिक पर्यवेक्षक जो कैलकुलेटर में कोड दर्ज करने के बारे में नहीं सोचेंगे
- सामाजिक स्थितियाँ जहाँ तिजोरी ऐप होने की बात स्वीकार करना अवांछनीय है
यह कहाँ विफल होता है
- अधिकांश मामलों में कोई एन्क्रिप्शन नहीं। फ़ोल्डर हाइडर जैसी ही फाइलसिस्टम एक्सपोज़र समस्या।
- "डिकॉय" सुविधाएं फोरेंसिक रूप से पारदर्शी हैं। कई PINs के साथ ऐप एक कॉन्फ़िगरेशन फ़ाइल संग्रहीत करते हैं जो बताती है कि कितने PIN-एल्बम जोड़े मौजूद हैं।
- छद्मावरण स्वयं पता लगाने योग्य है। App Store डाउनलोड इतिहास ऐप को प्रकट करता है। iOS स्क्रीन टाइम उपयोग दिखाता है।
- विज्ञापन-भारी। मुफ्त कैलकुलेटर तिजोरियाँ आक्रामक रूप से विज्ञापन-समर्थित हैं।
ईमानदार आकलन
कैलकुलेटर तिजोरियाँ एक वास्तविक मनोवैज्ञानिक आवश्यकता को संबोधित करते हैं: "मैं नहीं चाहता कि लोगों को पता चले कि मेरे पास तिजोरी ऐप है।" यह कई लोगों के लिए एक वैध चिंता है। लेकिन सुरक्षा सामाजिक है, तकनीकी नहीं।
कैलकुलेटर तिजोरी सुरक्षा के गहन विश्लेषण के लिए, हमारी पूर्ण कैलकुलेटर तिजोरी गाइड देखें।
सुरक्षा ग्रेड: C-। सामाजिक छद्मावरण का मूल्य है। लेकिन अंतर्निहित फ़ाइलें उन्हीं खतरों के सामने उजागर हैं जैसे किसी भी फ़ोल्डर हाइडर में।
तरीका 4: पासवर्ड के साथ क्लाउड स्टोरेज
यह कैसे काम करता है
Google Drive, Dropbox, OneDrive, और iCloud जैसी सेवाएं पासवर्ड-संरक्षित फ़ोल्डर या तिजोरियों की अनुमति देती हैं। फ़ाइलें ट्रांज़िट के दौरान और प्रदाता के सर्वर पर आराम में एन्क्रिप्टेड होती हैं।
यह किससे बचाता है
- क्लाउड खाते तक अनधिकृत पहुँच (यदि 2FA सक्षम है)
- ट्रांज़िट इंटरसेप्शन (TLS एन्क्रिप्शन)
- भौतिक डिवाइस खो जाना (फ़ाइलें क्लाउड में मौजूद हैं, केवल डिवाइस पर नहीं)
- लगातार सुरक्षा के साथ क्रॉस-डिवाइस एक्सेस
यह कहाँ विफल होता है
- सर्वर-साइड कुंजी प्रबंधन। क्लाउड प्रदाता एन्क्रिप्शन कुंजियाँ रखता है। वे कानूनी दबाव में फ़ाइलें डिक्रिप्ट कर सकते हैं।
- खाता सुरक्षा परिधि है। यदि आपका Google/Apple/Microsoft खाता समझौता हो जाता है, तो संरक्षित फ़ाइलें भी समझौता हो जाती हैं।
- मेटाडेटा एक्सपोज़र। फ़ाइल नाम, आकार, अपलोड दिनांक, और फ़ोल्डर संरचना प्रदाता को दिखाई देती है।
- इंटरनेट निर्भरता। फ़ाइलें एक्सेस करने के लिए कनेक्टिविटी आवश्यक है।
- सेवा की शर्तें स्कैनिंग। प्रमुख क्लाउड प्रदाता उल्लंघनों के लिए अपलोड की गई सामग्री स्कैन करते हैं।
ईमानदार आकलन
पासवर्ड के साथ क्लाउड स्टोरेज अधिकांश लोगों के लिए एक उचित मध्य-मार्ग है। यह डिवाइस चोरी और आकस्मिक अनधिकृत एक्सेस से बचाता है। कमज़ोरी विश्वास श्रृंखला है: आप क्लाउड प्रदाता पर भरोसा कर रहे हैं कि वह आपकी फ़ाइलें एक्सेस नहीं करेगा, और यह भी कि उसके सर्वरों में सेंध नहीं लगेगी।
जिन उपयोगकर्ताओं को खुद प्रदाता से सुरक्षा चाहिए (पत्रकार, कार्यकर्ता, गोपनीय सामग्री रखने वाले वकील, संवेदनशील स्थिति में कोई भी), उनके लिए सर्वर पर कुंजी प्रबंधन इस विकल्प को अयोग्य बना देता है।
सुरक्षा ग्रेड: B-। डिवाइस-स्तरीय खतरों के विरुद्ध ठोस। प्रदाता-स्तरीय और कानूनी खतरों के विरुद्ध अपर्याप्त।
तरीका 5: ज़ीरो-नॉलेज एन्क्रिप्टेड तिजोरियाँ
यह कैसे काम करता है
क्लाइंट-साइड एन्क्रिप्टेड तिजोरी ऐप्स उपयोगकर्ता के डिवाइस पर कुंजी व्युत्पत्ति और फ़ाइल एन्क्रिप्शन करते हैं। अच्छा डिज़ाइन एक क्रेडेंशियल-व्युत्पन्न अनलॉक कुंजी को एक रैंडम फ़ाइल-एन्क्रिप्शन कुंजी से अलग करता है और प्रदाता को इनमें से कोई भी प्लेनटेक्स्ट प्रतिलिपि नहीं देता है। पुनर्प्राप्ति स्थिति, क्लाउड रिकॉर्ड, डिवाइस सुरक्षा और अनलॉक किए गए क्लाइंट को अभी भी अपने स्वयं के खतरे मॉडल की आवश्यकता है।
"शून्य ज्ञान" का उपयोगी अर्थ संकीर्ण है: सेवा प्रदाता संग्रहीत सिफरटेक्स्ट को डिक्रिप्ट करने के लिए आवश्यक सामग्री कुंजी नहीं रखता है। यह एक वास्तुशिल्प बाधा है, कोई रिकॉर्ड न रखने का वादा नहीं। क्लाइंट डिवाइस, रिकवरी सामग्री, क्लाउड मेटाडेटा, एनालिटिक्स और कोई भी निर्यात किया गया प्लेनटेक्स्ट खतरे के मॉडल के अलग-अलग हिस्से बने हुए हैं।
यह किससे बचाता है
- आकस्मिक अवलोकन (PIN/पैटर्न आवश्यक)
- डिवाइस चोरी (फ़ाइलें एन्क्रिप्टेड हैं, केवल छुपी नहीं)
- फोरेंसिक जांच (एन्क्रिप्टेड डेटा रैंडम शोर से अप्रभेद्य है)
- डेवलपर समझौता (सर्वर पर कोई कुंजियाँ नहीं)
- डेवलपर पर निर्देशित कानूनी बाध्यता (प्रदाता के पास कोई सामग्री कुंजी नहीं है, जबकि सेवा मेटाडेटा उपलब्ध रह सकता है)
- सर्वर उल्लंघन (चुराने के लिए कोई कुंजियाँ नहीं)
- iCloud/बैकअप निष्कर्षण (बैकअप में एन्क्रिप्टेड ब्लॉब होते हैं)
यह कहाँ विफल होता है
- क्रेडेंशियल खोना। यदि उपयोगकर्ता अपना प्राथमिक क्रेडेंशियल और पुनर्प्राप्ति वाक्यांश दोनों खो देता है, तो डेटा स्थायी रूप से अपुनर्प्राप्य है। डिज़ाइन द्वारा कोई बैकडोर नहीं है।
- क्रेडेंशियल प्रबंधन में उपयोगकर्ता त्रुटि। सुरक्षा मॉडल के लिए उपयोगकर्ता को अपने क्रेडेंशियल और पुनर्प्राप्ति जानकारी बनाए रखने की आवश्यकता है।
सबसे मज़बूत कार्यान्वयन में शामिल हैं
सभी ज़ीरो-नॉलेज तिजोरियाँ समान नहीं हैं। सर्वोत्तम कार्यान्वयन जोड़ते हैं:
- प्रति-फ़ाइल आरंभीकरण वेक्टर। प्रत्येक फ़ाइल को एक अद्वितीय IV मिलता है, इसलिए समान फ़ाइलें अलग एन्क्रिप्टेड आउटपुट उत्पन्न करती हैं।
- मेटाडेटा एन्क्रिप्शन। फ़ाइल नाम, दिनांक, और तिजोरी संरचना एक अलग सिफर से एन्क्रिप्टेड।
- पैटर्न-पृथक पहुंच। लॉक किए गए इंटरफ़ेस में कोई क्रॉस-तिजोरी सूची नहीं है, और प्रत्येक कॉन्फ़िगर किया गया पैटर्न अपने स्वयं के एन्क्रिप्टेड इंडेक्स को संबोधित करता है। वर्तमान भंडारण लेआउट प्रति स्थानीय तिजोरी एक गणना योग्य भंडारण निर्देशिका को उजागर करता है, इसलिए यह ऐप-कंटेनर निरीक्षण से तिजोरी गिनती को नहीं छिपाता है।
- दबाव मोड। एक तंत्र जो दबाव में छिपी तिजोरी की स्थानीय पहुँच स्थिति हटा सकता है। इसके दस्तावेज़ में बताया जाना चाहिए कि क्लाउड प्रतियाँ, पीयर डिवाइस, साझा स्टोरेज, फ़ाइल सिस्टम इतिहास या दूसरे फ़ोरेंसिक निशान बचे रहते हैं या नहीं।
- स्टोरेज पैडिंग। तिजोरी या फ़ाइल गणना की परवाह किए बिना कुल डिस्क उपयोग स्थिर रहता है।
Vaultaire फ़ाइल सामग्री और मेटाडेटा के लिए AES-256-GCM प्रमाणित एन्क्रिप्शन, पैटर्न से बनी तिजोरी और बैकअप कुंजियों के लिए HMAC-SHA512 के साथ PBKDF2, और बिना दिखने वाली तिजोरी सूची के पैटर्न से अलग इंटरफ़ेस इस्तेमाल करता है। इसका दबाव मोड नॉन-छद्म तिजोरी के स्थानीय एक्सेस रिकॉर्ड हटाता है और कोई पूरा होने का संदेश दिखाए बिना उस डिवाइस को सिंक से अलग कर देता है। ऐप कंटेनर की जाँच कर सकने वाले व्यक्ति के लिए एन्क्रिप्टेड इंडेक्स गिने जा सकते हैं, और स्थानीय दबाव कार्रवाई क्लाउड बैकअप और दूसरे डिवाइस नहीं मिटाती।
सुरक्षा मूल्यांकन: Vaultaire दस्तावेजों ने एन्क्रिप्शन, कुंजी पृथक्करण और प्रदाता सीमाओं को प्रमाणित किया है, लेकिन इसने अभी तक एक स्वतंत्र सुरक्षा ऑडिट प्रकाशित नहीं किया है। क्रेडेंशियल एन्ट्रॉपी, लॉक-डिवाइस सुरक्षा, कार्यान्वयन गुणवत्ता, ऐप-कंटेनर मेटाडेटा और रनिंग क्लाइंट की अखंडता सभी मूल्यांकन का हिस्सा बने हुए हैं।
साइड-बाय-साइड तुलना
| मानदंड | अंतर्निहित छुपाना | फ़ोल्डर हाइडर | कैलकुलेटर डिसगाइज़ | क्लाउड + पासवर्ड | ज़ीरो-नॉलेज तिजोरी |
|---|---|---|---|---|---|
| आराम में एन्क्रिप्टेड फ़ाइलें | नहीं | नहीं | शायद ही कभी | हाँ (सर्वर कुंजियाँ) | हाँ (क्लाइंट कुंजियाँ) |
| डिवाइस पासकोड से स्वतंत्र | नहीं | हाँ (अलग PIN) | हाँ (अलग कोड) | हाँ (खाता + PIN) | हाँ (पैटर्न/पासवर्ड) |
| ऐप-कंटेनर परीक्षण के अंतर्गत लॉक की गई फ़ाइल सामग्री | नहीं | नहीं | नहीं | प्रदाता डिज़ाइन पर निर्भर करता है | मास्टर कुंजी के बिना एन्क्रिप्टेड |
| तिजोरी-गिनती छिपाना | नहीं | नहीं | आंशिक (केवल छद्मावरण) | नहीं | Vaultaire के मौजूदा स्थानीय प्रारूप में नहीं |
| प्रदाता द्वारा धारित फ़ाइल कुंजी | प्लेटफार्म पर निर्भर | आमतौर पर | आमतौर पर | अक्सर | Vaultaire की सेवा सीमा में कोई प्लेनटेक्स्ट प्रति नहीं |
| प्रदाता का उल्लंघन | N/A | N/A | N/A | फ़ाइलें या कुंजियाँ उजागर हो सकती हैं | मेटाडेटा और सिफ़रटेक्स्ट उजागर कर सकता है, प्रदाता के पास रखी सामग्री कुंजी नहीं |
| ऑफलाइन काम करता है | हाँ | हाँ | हाँ | नहीं | हाँ |
| मुफ्त विकल्प उपलब्ध | हाँ (अंतर्निहित) | हाँ (विज्ञापन-समर्थित) | हाँ (विज्ञापन-समर्थित) | सीमित | हाँ (सीमाओं के साथ) |
| डेटा संग्रह | प्लेटफ़ॉर्म टेलीमेट्री | अक्सर व्यापक | अक्सर व्यापक | प्रदाता नीतियाँ | Vaultaire एनालिटिक्स डिफ़ॉल्ट रूप से चालू है, बंद किया जा सकता है, और सामग्री को शामिल नहीं करता |
सही तरीका कैसे चुनें
अपने खतरे के मॉडल से शुरू करें
"सही" तरीका इस बात पर निर्भर करता है कि आप किससे बचाव कर रहे हैं। खतरों के बारे में ईमानदार रहें:
कम खतरा (सामान्य गोपनीयता): आप फ़ोटो को मुख्य कैमरा रोल से अलग रखना चाहते हैं। कोई सक्रिय रूप से आपके डिवाइस तक पहुँचने की कोशिश नहीं कर रहा। अंतर्निहित छुपाना (तरीका 1) या फ़ोल्डर हाइडर (तरीका 2) पर्याप्त है।
मध्यम खतरा (सामाजिक/घरेलू गोपनीयता): आप विशिष्ट लोगों (साथी, परिवार, सहकर्मी) को कुछ फ़ोटो देखने से रोकना चाहते हैं। वे आपका फ़ोन उधार ले सकते हैं लेकिन तकनीकी रूप से परिष्कृत नहीं हैं। कैलकुलेटर डिसगाइज़ (तरीका 3) या क्लाउड स्टोरेज (तरीका 4) अंतर्निहित विकल्पों से ऊपर अर्थपूर्ण सुरक्षा जोड़ता है।
उच्च खतरा (सुरक्षा-महत्वपूर्ण): आपको संभावित डिवाइस खोजों (सीमा पार, कानूनी स्थितियाँ), फोरेंसिक जांच, या तकनीकी रूप से परिष्कृत प्रतिकूलों का सामना करना पड़ता है। आप ऐसी सामग्री रख रहे हैं जो उजागर होने पर वास्तविक नुकसान पहुँचा सकती है (अंतरंग फ़ोटो, गोपनीय दस्तावेज़, मेडिकल रिकॉर्ड, पत्रकारिता के स्रोत)। केवल ज़ीरो-नॉलेज एन्क्रिप्शन (तरीका 5) इस खतरे के मॉडल को संबोधित करता है।
लागत-लाभ वास्तविकता
सुरक्षा सीढ़ी पर हर कदम ऊपर घर्षण जोड़ता है। अंतर्निहित छुपाना सहजता से होता है। ज़ीरो-नॉलेज एन्क्रिप्शन के लिए एक पैटर्न और पुनर्प्राप्ति वाक्यांश प्रबंधित करने की आवश्यकता होती है। प्रश्न यह है कि क्या अतिरिक्त घर्षण आपकी विशिष्ट स्थिति के लिए सुरक्षा लाभ के लायक है।
ज़्यादातर लोगों के लिए जवाब "सबसे सुरक्षित विकल्प इस्तेमाल करें" नहीं है। जवाब है "वह विकल्प इस्तेमाल करें जो आपके असली जोखिम से मेल खाता हो।" गलती जोखिम को कम आँकने में है, जानबूझकर कम सुरक्षित विकल्प चुनने में नहीं।
अक्सर पूछे जाने वाले प्रश्न
फ़ोटो छुपाने के लिए सबसे अच्छा ऐप कौन सा है?
सबसे अच्छा तरीका आपके खतरे के मॉडल पर निर्भर करता है। सामान्य गोपनीयता के लिए, अंतर्निहित iOS अदृश्य ऐल्बम या Android Locked Folder पर्याप्त है। फोरेंसिक जांच, डिवाइस चोरी, या कानूनी दबाव से सुरक्षा के लिए, AES-256-GCM एन्क्रिप्शन का उपयोग करने वाला ज़ीरो-नॉलेज एन्क्रिप्टेड तिजोरी ऐप सबसे मज़बूत उपलब्ध सुरक्षा प्रदान करता है।
क्या किसी और को छुपी फ़ोटो मिल सकती है?
अधिकांश तरीकों में, हाँ। अंतर्निहित छुपे एल्बम डिवाइस पासकोड से सुलभ हैं। फ़ोल्डर हाइडर और कैलकुलेटर तिजोरियाँ अनएन्क्रिप्टेड फ़ाइलें संग्रहीत करते हैं जिन्हें फोरेंसिक टूल निकाल सकते हैं। क्लाउड स्टोरेज फ़ाइलें प्रदाता को सुलभ हैं। केवल ज़ीरो-नॉलेज एन्क्रिप्टेड तिजोरियाँ फ़ाइलों को गणितीय रूप से अपठनीय डेटा के रूप में संग्रहीत करती हैं।
क्या मुफ्त फ़ोटो छुपाने के ऐप सुरक्षित हैं?
मुफ्त फ़ोटो छुपाने के ऐप आमतौर पर विज्ञापन-समर्थित होते हैं और उनमें कई ट्रैकिंग SDK शामिल होते हैं जो डिवाइस पहचानकर्ता और उपयोग डेटा एकत्र करते हैं। अधिकांश फ़ाइलें एन्क्रिप्ट नहीं करते। वास्तविक सुरक्षा के लिए, "तिजोरी" ब्रांडिंग पर भरोसा करने के बजाय एन्क्रिप्शन मानक, कुंजी प्रबंधन मॉडल, और डेटा संग्रह नीति का मूल्यांकन करें।
ज़ीरो-नॉलेज एन्क्रिप्शन क्या है?
शून्य-ज्ञान एन्क्रिप्शन एक प्रदाता-बद्ध दावा है: सेवा में संग्रहीत सिफरटेक्स्ट को उपयोगकर्ता सामग्री में बदलने के लिए आवश्यक कुंजी नहीं है। उस प्रदाता को निर्देशित एक कानूनी अनुरोध अभी भी सिफरटेक्स्ट, खाता रिकॉर्ड, ट्रैफ़िक डेटा, या प्रदाता द्वारा बनाए रखा गया अन्य मेटाडेटा प्राप्त कर सकता है। आर्किटेक्चर सामग्री को डिक्रिप्ट करने की प्रदाता की क्षमता को सीमित करता है; यह हर रिकॉर्ड को मिटाता नहीं है या क्लाइंट डिवाइस और ऑपरेटिंग सिस्टम को ट्रस्ट सीमा से नहीं हटाता है।
क्या पुलिस तिजोरी ऐप से फ़ोटो पुनर्प्राप्त कर सकती है?
यह तिजोरी ऐप प्रकार पर निर्भर करता है। कानून प्रवर्तन Cellebrite UFED और GrayKey जैसे फोरेंसिक टूल का उपयोग करता है जो मोबाइल डिवाइस से डेटा निकालते हैं। फ़ोल्डर हाइडर और कैलकुलेटर तिजोरियाँ अनएन्क्रिप्टेड फ़ाइलें संग्रहीत करते हैं जिन्हें ये टूल सीधे एक्सेस करते हैं। सर्वर-साइड कुंजियों वाले क्लाउड प्रदाता अदालती आदेशों का पालन कर सकते हैं। उचित AES-256-GCM कार्यान्वयन वाली ज़ीरो-नॉलेज एन्क्रिप्टेड तिजोरियाँ ऐसा डेटा संग्रहीत करती हैं जो लागू किए गए टूल की परवाह किए बिना उपयोगकर्ता के क्रेडेंशियल के बिना गणितीय रूप से अप्राप्य है।
यदि मैं अपना तिजोरी पासवर्ड भूल जाऊं तो क्या होगा?
परिणाम सुरक्षा आर्किटेक्चर पर निर्भर करता है। सर्वर-साइड कुंजियों वाले ऐप ईमेल-आधारित पासवर्ड रीसेट प्रदान करते हैं। ज़ीरो-नॉलेज ऐप पुनर्प्राप्ति वाक्यांश (शब्द अनुक्रम) प्रदान करते हैं जो स्थानीय रूप से कुंजी पुनर्जनित करते हैं। यदि ज़ीरो-नॉलेज तिजोरी में पासवर्ड और पुनर्प्राप्ति वाक्यांश दोनों खो जाते हैं, तो डेटा स्थायी रूप से अपुनर्प्राप्य है। कोई बैकडोर नहीं है। यह अधिकतम सुरक्षा का जानबूझकर किया गया समझौता है।
निष्कर्ष
यह तिजोरी ऐप प्रकार, डिवाइस स्थिति, क्रेडेंशियल्स और कार्यान्वयन पर निर्भर करता है। फ़ोल्डर हाइडर और कैलकुलेटर तिजोरी सामान्य फ़ाइलों को फोरेंसिक निष्कर्षण के लिए उपलब्ध छोड़ सकते हैं, जबकि सर्वर-साइड कुंजी वाले प्रदाता क्लाउड प्रतियों को डिक्रिप्ट करने में सक्षम हो सकते हैं। उचित प्रमाणित एन्क्रिप्शन कॉपी की गई, लॉक की गई तिजोरी सामग्री को कुंजी के बिना डिक्रिप्ट करने के लिए कम्प्यूटेशनल रूप से असंभव रख सकता है, लेकिन यह ऑफ़लाइन क्रेडेंशियल अनुमान, लाइव-डिवाइस समझौता, मेटाडेटा विश्लेषण, या किसी अन्य उपलब्ध प्रतिलिपि के माध्यम से पुनर्प्राप्ति को नहीं रोकता है।
अधिकांश लोग गलत छोर से शुरू करते हैं। वे "फ़ोटो छुपाने के ऐप" की खोज करते हैं, पहला मुफ्त परिणाम डाउनलोड करते हैं, और मान लेते हैं कि समस्या हल हो गई। सामान्य गोपनीयता के लिए, अक्सर यही होता है। किसी भी अधिक गंभीर चीज़ के लिए, यह धारणा खतरनाक है।
अपना खतरे का मॉडल जानें। खतरे से तरीका मिलाएं। और यदि फ़ाइलें उजागर होने पर वास्तविक नुकसान पहुँचाएंगी, तो छुपाने से संतुष्ट न हों। एन्क्रिप्शन का उपयोग करें।
संबंधित गाइड: iPhone पर फ़ोटो कैसे छुपाएं | iPhone के लिए सर्वश्रेष्ठ फ़ोटो तिजोरी ऐप | कैलकुलेटर तिजोरी ऐप समझाए गए