

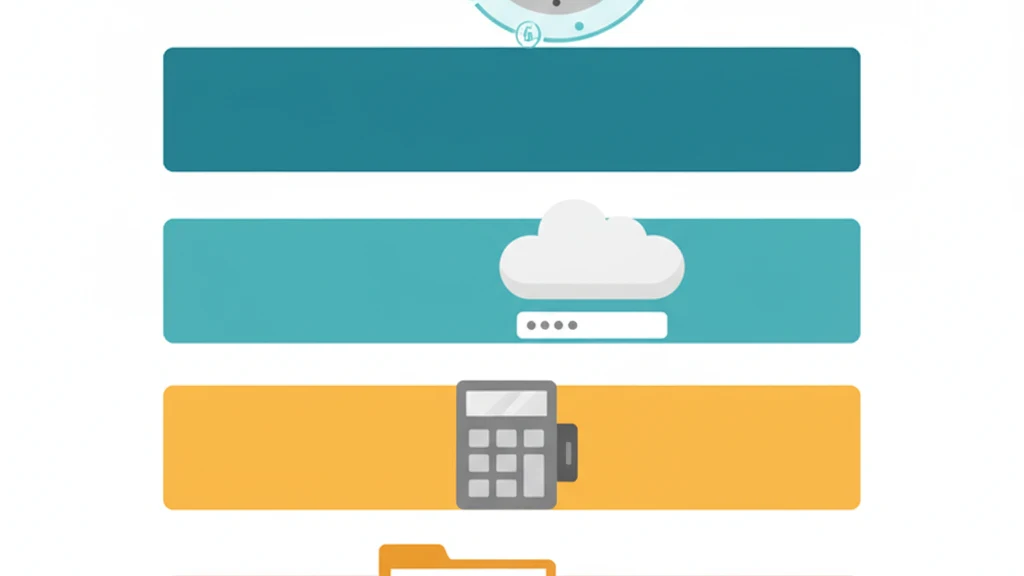
Застосунок, щоб приховати фото й зображення: 5 підходів за рівнем безпеки (2026)
П'ять способів приховати фото, від найменш до найбільш безпечного.
Існує п'ять принципово різних способів приховати фото на смартфоні. Вони варіюються від безкоштовної вбудованої функції, яку можна налаштувати за десять секунд, до зашифрованих сховищ із нульовим розголошенням на основі AES-256 — сильного стандартного шифру.
Більшість статей «найкращий застосунок, щоб приховати фото» перелічують десять застосунків із посиланнями на завантаження. Цей посібник інший. Він ранжує п'ять підходів від найменш до найбільш безпечного, точно пояснює, від чого захищає кожен і де він не спрацьовує, і дає технічні критерії для оцінки будь-якого застосунку в кожній категорії.
Правильний вибір залежить від вашої моделі загроз. Тому, хто ховає альбом для сюрпризу на день народження, потрібен інший захист, ніж тому, хто зберігає конфіденційні юридичні документи чи інтимні фото, витік яких може завдати реальної шкоди.
Коротка відповідь: застосунок, щоб приховати зображення
Якщо ви шукали застосунок, щоб приховати зображення, спершу вирішіть, чи потрібне вам побутове приховування, чи справжня безпека. Вбудованого альбому «Приховане» достатньо, щоб прибрати зображення з основної медіатеки. Застосунок-калькулятор приховує сам застосунок від оточення. Зашифроване сховище з нульовим розголошенням — правильна категорія, коли зображення мають лишатися нечитабельними в резервних копіях, під час криміналістичного вилучення чи витоку з хмари.
Для особистих знімків на iPhone, витік яких завдасть шкоди, обирайте застосунок, що шифрує кожен файл локально, зберігає ключі на пристрої й не вимагає облікового запису. У цьому різниця між застосунком, який ховає зображення, і застосунком, який їх захищає.
5 підходів за рангом
| Ранг | Підхід | Рівень захисту | Найкраще для |
|---|---|---|---|
| 1 (найменш безпечний) | Вбудоване приховування альбому | Лише контроль доступу | Побутова приватність від підглядання через плече |
| 2 | Сторонні застосунки для приховування папок | Прихована папка, без шифрування | Прибрати фото з медіатеки |
| 3 | Застосунки-калькулятори | Соціальне маскування, без шифрування | Приховати сам застосунок-сховище |
| 4 | Хмарне сховище з паролем | Шифрування під час передавання, ключі на сервері | Доступ із різних пристроїв з помірною безпекою |
| 5 (найбільш безпечний) | Зашифровані сховища з нульовим розголошенням | Шифрування AES-256, ключі на боці клієнта | Максимальний захист від усіх типів загроз |
Підхід 1: вбудоване приховування альбому
Як це працює
І iOS, і Android пропонують вбудовані способи приховати фото з основної медіатеки.
iOS (альбом «Приховане»): виберіть фото, торкніться «Поширити», потім «Приховати». Приховані фото переміщуються в альбом «Приховане», для перегляду якого потрібні Face ID, Touch ID або код допуску пристрою (iOS 16+). До iOS 16 альбом «Приховане» був видимий без автентифікації.
Android (Заблокована папка в Google Фото): перемістіть фото в Заблоковану папку, для доступу до якої потрібна біометрія або PIN-код пристрою.
Від чого захищає
- Від людини, яка мимохідь гортає ваші «Фотографії»
- Від дітей та інших, хто переглядає вашу медіатеку
Де не спрацьовує
- Код допуску пристрою = доступ. Будь-хто, хто знає код допуску пристрою, бачить усе в альбомі «Приховане». Окремих облікових даних немає.
- Немає незалежного шифрування. Ключами керують Apple і Google. Криміналістичні інструменти з доступом до пристрою можуть дістатися до прихованих фото.
- Немає правдоподібного заперечення. Альбом «Приховане» й Заблокована папка — відомі функції. Їхню наявність видно в налаштуваннях. Той, хто шукає прихований вміст, точно знає, де дивитися.
- Один простір. Одна прихована область на пристрій. Не можна створити окремих відсіків для різних рівнів чутливості.
Чесна оцінка
Вбудований варіант безкоштовний, зручний і достатній, щоб тримати фото з відпустки окремо від знімків екрана. Це не інструмент безпеки. Це інструмент організації з легким шаром приватності. Для більшості людей із низькою моделлю загроз цього справді досить.
Оцінка безпеки: D. Контроль доступу без незалежного шифрування й заперечення.
Підхід 2: сторонні застосунки для приховування папок
Як це працює
Застосунки для приховування папок створюють окрему область зберігання в пісочниці застосунку. Фото переміщуються з медіатеки в цю область і захищаються PIN-кодом, паролем або біометрією. Самі файли лишаються у вихідному форматі (JPEG, PNG, HEIC) без шифрування.
Від чого захищає
- Побутовий перегляд медіатеки
- Людина, яка користується вашим телефоном і не знає про застосунок-сховище
Де не спрацьовує
- Немає шифрування. Файли — звичайні зображення в каталозі застосунку. Під'єднання телефона до комп'ютера чи вилучення резервної копії їх розкриває.
- Криміналістичні інструменти повністю обходять PIN. Інструменти на зразок Cellebrite UFED і GrayKey читають вміст пісочниці застосунку напряму.
- Збір даних. Багато безкоштовних застосунків для приховування папок існують за рахунок реклами й містять кілька SDK для відстеження. Аналіз 2023 року показав, що 14 із 20 провідних застосунків-сховищ в iOS містили три й більше сторонніх SDK для відстеження.
- Ризик видалення застосунку. Якщо застосунок видалено (навмисно чи через збій під час оновлення iOS), незашифровані файли в його пісочниці можуть зникнути.
Чесна оцінка
Невелике покращення порівняно з вбудованим альбомом «Приховане». Головна користь — окремий PIN: людина з кодом допуску пристрою не отримує автоматичного доступу до застосунку-сховища. Але через відсутність шифрування цей підхід руйнується перед будь-яким технічно підготовленим противником.
Оцінка безпеки: D+. Окремий PIN кращий, ніж нічого. Але без шифрування — означає без шифрування.
Підхід 3: застосунки-калькулятори
Як це працює
Значок і стартовий екран застосунку показують робочий калькулятор. Введення певного коду відкриває приховане сховище фото. Головний захист — маскування: будь-хто, хто гляне на телефон, побачить калькулятор, а не застосунок-сховище.
Популярні приклади: Calculator#, Calculator Lock, Secret Calculator, HideX.
Від чого захищає
- Людина, яка шукає на екрані «Початок» застосунки, схожі на сховище
- Випадкові спостерігачі, яким не спаде на думку вводити коди в калькулятор
- Ситуації, коли зізнаватися в наявності застосунку-сховища небажано
Де не спрацьовує
- Немає шифрування (здебільшого). Та сама проблема розкриття файлової системи, що й у застосунків для приховування папок. Файли в пісочниці застосунку не зашифровані.
- Функції-«приманки» прозорі для криміналістів. Застосунки з кількома PIN-кодами для різних альбомів зберігають файл конфігурації, де перелічено, скільки існує пар «PIN — альбом». Криміналісти читають цю конфігурацію.
- Саме маскування можна виявити. Історія завантажень App Store видає застосунок. «Екранний час» в iOS показує використання. Корпоративна система MDM може визначити застосунок. Маскування працює проти випадкових спостерігачів, а не проти наполегливих.
- Багато реклами. Безкоштовні калькулятори-сховища агресивно монетизуються рекламою, часто з повноекранними вставками й широким відстеженням.
Чесна оцінка
Калькулятори-сховища відповідають на реальну психологічну потребу: «Я не хочу, щоб люди знали, що в мене є застосунок-сховище». Для багатьох це обґрунтоване занепокоєння. Але захист тут соціальний, а не технічний. Маскування ламається, щойно в когось з'являються знання, інструменти чи час.
Докладний розбір безпеки калькуляторів-сховищ — у нашому повному посібнику з калькуляторів-сховищ.
Оцінка безпеки: C-. Соціальне маскування має цінність. Але самі файли відкриті тим самим загрозам, що й у будь-якому застосунку для приховування папок.
Підхід 4: хмарне сховище з паролем
Як це працює
Сервіси на зразок Google Drive, Dropbox, OneDrive та iCloud дають змогу створювати папки чи сховища під паролем. Файли шифруються під час передавання й під час зберігання на серверах провайдера. Деякі сервіси пропонують розширені функції захисту (наприклад, Dropbox Vault з додатковим PIN).
Від чого захищає
- Несанкціонований доступ до хмарного облікового запису (якщо ввімкнено 2FA)
- Перехоплення під час передавання (шифрування TLS)
- Втрата пристрою (файли зберігаються в хмарі, а не лише на пристрої)
- Доступ із різних пристроїв з однаковим захистом
Де не спрацьовує
- Керування ключами на боці сервера. Ключі шифрування зберігає хмарний провайдер. Він може розшифрувати файли на вимогу закону, а працівники з достатнім доступом теоретично можуть переглянути вміст.
- Периметр — це безпека облікового запису. Якщо ваш обліковий запис Google/Apple/Microsoft зламано, захищені файли теж скомпрометовано. Папки під паролем додають шар, але головні ключі й далі в провайдера.
- Розкриття метаданих. Назви файлів, розміри, дати завантаження й структура папок видимі провайдерові, навіть якщо вміст файлів зашифровано.
- Залежність від інтернету. Для доступу до файлів потрібне з'єднання. Не підходить, коли доступ до інтернету обмежений або відстежується.
- Сканування згідно з умовами обслуговування. Великі хмарні провайдери сканують завантажений вміст на порушення. Зазвичай це відбувається на боці сервера, де ключі в провайдера.
Чесна оцінка
Хмарне сховище з паролем — розумний компроміс для більшості людей. Воно захищає від крадіжки пристрою й побутового несанкціонованого доступу. Слабке місце — ланцюг довіри: ви довіряєте провайдерові, що він не відкриє ваших файлів, і що його сервери не зламають.
Для тих, кому потрібен захист від самого провайдера (журналістів, активістів, адвокатів із привілейованими матеріалами, будь-кого в чутливій ситуації), керування ключами на боці сервера — виключний чинник.
Оцінка безпеки: B-. Надійно проти загроз на рівні пристрою. Недостатньо проти загроз на рівні провайдера й правових загроз.
Підхід 5: зашифровані сховища з нульовим розголошенням
Як це працює
Застосунки-сховища із шифруванням на боці клієнта виводять ключі й шифрують файли на пристрої користувача. Грамотна схема відокремлює ключ розблокування, виведений з облікових даних, від випадкового ключа шифрування файлів і не дає провайдерові відкритої копії жодного з них. Стану відновлення, хмарним записам, безпеці пристрою й розблокованому клієнту все одно потрібна власна модель загроз.
Корисний зміст «нульового розголошення» вужчий: провайдер сервісу не має ключа вмісту, потрібного для розшифрування збереженого шифротексту. Це архітектурне обмеження, а не обіцянка не зберігати жодних записів. Клієнтський пристрій, матеріали для відновлення, хмарні метадані, аналітика й будь-який експортований відкритий текст лишаються окремими частинами моделі загроз.
Від чого захищає
- Побутове спостереження (потрібен PIN або візерунок)
- Крадіжка пристрою (файли зашифровано, а не просто приховано)
- Криміналістична експертиза (зашифровані дані не відрізнити від випадкового шуму)
- Компрометація розробника (на сервері немає ключів)
- Примус за законом, спрямований на розробника (провайдер не має ключа вмісту, хоча службові метадані можуть лишатися доступними)
- Злам серверів (нема чого красти — ключів немає)
- Вилучення з iCloud чи резервних копій (у копіях зашифровані блоки)
Де не спрацьовує
- Втрата облікових даних. Якщо користувач втратить і основні облікові дані, і фразу відновлення, дані неможливо відновити. Чорного ходу немає — так задумано.
- Помилки користувача в керуванні обліковими даними. Модель безпеки вимагає, щоб користувач сам зберігав облікові дані й відомості для відновлення. Це основний компроміс систем із нульовим розголошенням.
Що мають найсильніші реалізації
Не всі сховища з нульовим розголошенням однакові. Найкращі реалізації додають:
- Вектори ініціалізації для кожного файлу. Кожен файл отримує унікальний IV, тож однакові файли дають різний зашифрований результат.
- Шифрування метаданих. Назви файлів, дати й структура сховища шифруються окремо.
- Доступ, розділений візерунками. У заблокованому інтерфейсі немає спільного списку сховищ, і кожен налаштований візерунок звертається до свого зашифрованого індексу. Поточний формат зберігання кладе файли всіх сховищ в одну спільну папку з випадковими іменами, але огляд контейнера застосунку все ще дає змогу оцінити, скільки сховищ містять файли.
- Режим примусу. Механізм, який під тиском може видалити локальний стан доступу до прихованих сховищ. Його документація має зазначати, чи лишаються хмарні копії, інші пристрої, спільне сховище, історія файлової системи чи інші криміналістичні сліди.
- Вирівнювання обсягу сховища. Загальний обсяг на диску не змінюється незалежно від кількості сховищ чи файлів, що зводить нанівець аналіз за змінами обсягу.
Vaultaire використовує автентифіковане шифрування AES-256-GCM для вмісту файлів і метаданих, PBKDF2 з HMAC-SHA512 для ключів сховища й резервної копії, виведених із візерунка, та інтерфейс, розділений візерунками, без видимого списку сховищ. Його режим примусу (Pro) видаляє інші сховища на цьому пристрої разом із їхніми збереженими файлами і відключає цей пристрій від синхронізації, не показуючи повідомлення про завершення. Той, хто може оглянути контейнер застосунку, все ще може оцінити, скільки сховищ містять файли, а хмарних резервних копій та інших пристроїв локальна дія режиму примусу не стирає.
Оцінка безпеки: Vaultaire документує автентифіковане шифрування, розділення ключів і межі відповідальності провайдера, але ще не опублікував незалежного аудиту безпеки. Ентропія облікових даних, захист заблокованого пристрою, якість реалізації, метадані контейнера застосунку й цілісність працюючого клієнта лишаються частиною оцінки.
Порівняння пліч-о-пліч
| Критерій | Вбудоване приховування | Приховування папок | Калькулятор-маскування | Хмара + пароль | Сховище з нульовим розголошенням |
|---|---|---|---|---|---|
| Файли зашифровано під час зберігання | Ні | Ні | Рідко | Так (ключі на сервері) | Так (ключі в клієнта) |
| Не залежить від коду допуску пристрою | Ні | Так (окремий PIN) | Так (окремий код) | Так (обліковий запис + PIN) | Так (візерунок/пароль) |
| Вміст заблокованих файлів під час огляду контейнера застосунку | Ні | Ні | Ні | Залежить від архітектури провайдера | Зашифровано без головного ключа |
| Приховування кількості сховищ | Ні | Ні | Частково (лише маскування) | Ні | Частково в поточному форматі Vaultaire: кількість усе ще можна оцінити |
| Ключ файлів у провайдера | Залежить від платформи | Зазвичай | Зазвичай | Часто | Немає відкритої копії в зоні відповідальності сервісу Vaultaire |
| Злам провайдера | Н/д | Н/д | Н/д | Може розкрити файли чи ключі | Може розкрити метадані й шифротекст, але не ключ вмісту в провайдера |
| Працює офлайн | Так | Так | Так | Ні | Так |
| Є безкоштовний варіант | Так (вбудовано) | Так (з рекламою) | Так (з рекламою) | Обмежено | Так (з обмеженнями) |
| Збір даних | Телеметрія платформи | Часто широкий | Часто широкий | Політики провайдера | Аналітика Vaultaire ввімкнена за замовчуванням, її можна вимкнути, і вона не стосується вмісту |
Як вибрати відповідний підхід
Почніть із моделі загроз
«Правильний» підхід залежить від того, від чого ви захищаєтеся. Чесно оцініть загрози:
Низька загроза (побутова приватність): ви хочете тримати фото окремо від основної медіатеки. Ніхто активно не намагається отримати доступ до вашого пристрою. Достатньо вбудованого приховування (підхід 1) або застосунку для приховування папок (підхід 2).
Середня загроза (соціальна чи домашня приватність): ви хочете, щоб конкретні люди (партнер, родина, колеги) не бачили певних фото. Вони можуть узяти ваш телефон, але технічно не підготовлені. Калькулятор-маскування (підхід 3) чи хмарне сховище (підхід 4) помітно посилюють захист порівняно з вбудованими варіантами.
Висока загроза (критична безпека): вам загрожує огляд пристрою (перетин кордону, правові ситуації), криміналістична експертиза чи технічно підготовлені противники. Ви зберігаєте вміст, витік якого завдасть реальної шкоди (інтимні фото, конфіденційні документи, медичні записи, журналістські джерела). Цій моделі загроз відповідає лише шифрування з нульовим розголошенням (підхід 5).
Реальне співвідношення витрат і користі
Кожен щабель угору драбиною безпеки додає незручностей. Вбудоване приховування не потребує зусиль. Шифрування з нульовим розголошенням вимагає стежити за візерунком і фразою відновлення. Питання в тому, чи варта додаткова незручність виграшу в захисті саме у вашій ситуації.
Для більшості людей відповідь не «використовуйте найбезпечніший варіант», а «використовуйте варіант, що відповідає вашому реальному ризику». Помилка — недооцінити ризик, а не свідомо обрати менш безпечний варіант.
Поширені запитання
Який застосунок найкраще підходить, щоб приховати фото?
Найкращий підхід залежить від вашої моделі загроз. Для побутової приватності достатньо вбудованого альбому «Приховане» в iOS або Заблокованої папки в Android. Для захисту від криміналістичної експертизи, крадіжки пристрою чи примусу за законом найсильніший доступний захист дає застосунок — зашифроване сховище з нульовим розголошенням на AES-256-GCM. Немає застосунку, «найкращого» для всіх, бо моделі загроз принципово різняться.
Чи може хтось знайти приховані фото?
У більшості підходів — так. Вбудовані приховані альбоми відкриваються кодом допуску пристрою. Застосунки для приховування папок і калькулятори-сховища зберігають незашифровані файли, які витягають криміналістичні інструменти. Файли в хмарному сховищі доступні провайдерові. Лише зашифровані сховища з нульовим розголошенням зберігають файли як математично нечитабельні дані, до яких не можна отримати доступ без конкретних облікових даних користувача.
Чи безпечні безкоштовні застосунки для приховування фото?
Безкоштовні застосунки для приховування фото зазвичай існують за рахунок реклами й містять кілька SDK для відстеження, які збирають ідентифікатори пристрою й дані про використання. Більшість не шифрують файлів. Захист приватності зводиться до того, що файли не видно в інтерфейсі медіатеки. Для справжньої безпеки оцінюйте стандарт шифрування, модель керування ключами й політику збору даних, а не покладайтеся на слово «сховище» в назві.
Що таке шифрування з нульовим розголошенням?
Шифрування з нульовим розголошенням — заява, обмежена провайдером: сервіс не має ключа, потрібного, щоб перетворити збережений шифротекст на вміст користувача. Правовий запит до цього провайдера все одно може отримати шифротекст, записи облікового запису, дані про трафік чи інші метадані, які провайдер зберігає. Архітектура обмежує здатність провайдера розшифрувати вміст; вона не стирає всіх записів і не виводить клієнтський пристрій та операційну систему за межу довіри.
Чи може поліція відновити фото із застосунків-сховищ?
Це залежить від типу застосунку-сховища, стану пристрою, облікових даних і реалізації. Застосунки для приховування папок і калькулятори-сховища можуть залишати звичайні файли доступними для криміналістичного вилучення, а провайдери з ключами на сервері можуть розшифрувати хмарні копії. Правильне автентифіковане шифрування може зробити розшифрування скопійованого заблокованого вмісту сховища без ключа обчислювально нездійсненним, але воно не зупиняє офлайн-підбору облікових даних, компрометації працюючого пристрою, аналізу метаданих чи відновлення через іншу доступну копію.
Що буде, якщо я забуду пароль до сховища?
Результат залежить від архітектури безпеки. Застосунки з ключами на сервері пропонують скидання пароля через електронну пошту. Застосунки з нульовим розголошенням дають фрази відновлення (послідовності слів), які заново створюють ключ локально. Якщо в сховищі з нульовим розголошенням втрачено і пароль, і фразу відновлення, дані неможливо відновити. Чорного ходу немає. Це свідомий компроміс заради максимальної безпеки.
Підсумок
П'ять підходів. П'ять різних рівнів захисту. Діапазон від «приховано з медіатеки» до «зашифровано AES-256 ключем, який є лише у вас» широкий, і кожен щабель — реальний компроміс між зручністю й безпекою.
Більшість людей починають не з того кінця. Вони шукають «застосунок, щоб приховати фото», завантажують перший безкоштовний результат і вважають, що проблему розв'язано. Для побутової приватності часто так і є. Для чогось серйознішого таке припущення небезпечне.
Знайте свою модель загроз. Добирайте підхід під загрозу. А якщо витік файлів завдасть реальної шкоди, не задовольняйтеся приховуванням. Використовуйте шифрування.
Схожі посібники: Як приховати фото на iPhone | Найкращі застосунки-сховища для фото на iPhone | Як влаштовані калькулятори-сховища