

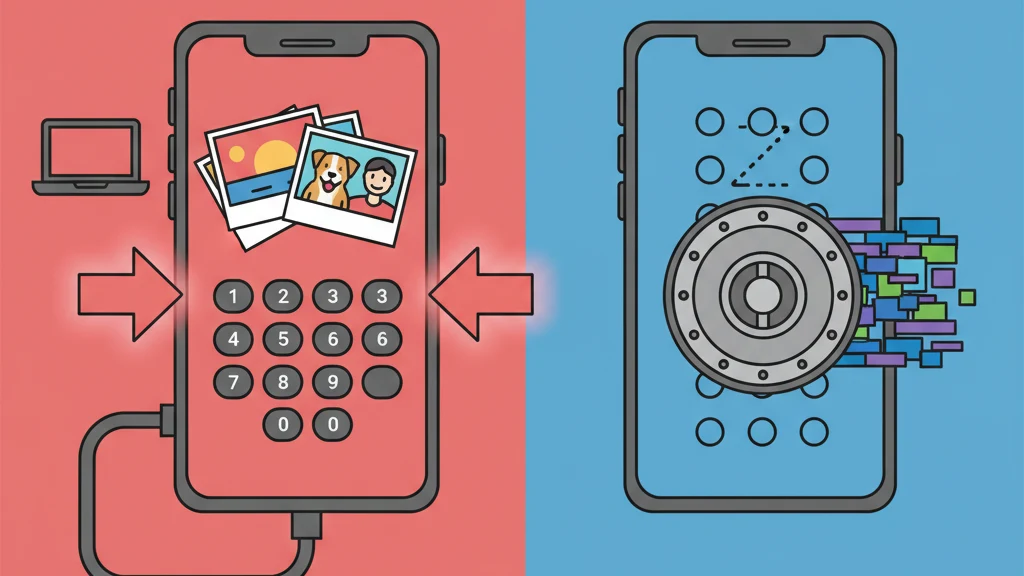
אפליקציות לנעילת גלריה ולנעילת תמונות: האם הן באמת מגינות על התמונות?
רוב האפליקציות לנעילת גלריה ולנעילת תמונות מציבות PIN לפני קבצים לא מוצפנים.
אפליקציות לנעילת גלריה ולנעילת תמונות מציבות מסך PIN או סיסמה לפני התמונות שלך. השפה השיווקית מרמזת על אבטחה: ״נעילה״, ״כספת״, ״מאובטח״, ״מוגן״. אבל ברוב האפליקציות האלה, מסך ה-PIN הוא כל ההגנה. מאחוריו, התמונות יושבות בלי הצפנה בתיקייה רגילה.
מנעול על דלת זכוכית עוצר את מי שמכבד מנעולים. הוא לא עוצר את מי שמסתכל דרך הזכוכית.
המדריך הזה בוחן מה אפליקציות לנעילת גלריה ולנעילת תמונות עושות בפועל ברמה הטכנית, מסביר את הפער בין ״נעול״ ל״מוצפן״ ומגדיר מה נדרש להגנה אמיתית על תמונות.
מה אפליקציות לנעילת גלריה עושות בפועל
אפליקציות לנעילת גלריה (שנקראות גם אפליקציות לנעילת תמונות, כספות גלריה או גלריות פרטיות) בנויות לפי ארכיטקטורה קבועה:
- ייבוא. התמונות מועתקות או מועברות מגליל המצלמה של המכשיר לתיקיית האחסון הפרטית של האפליקציה.
- שער. בכניסה לאפליקציה מוצבת בדיקת PIN, סיסמה, תבנית או זיהוי ביומטרי.
- תצוגה. כשמזינים את פרטי הגישה הנכונים, האפליקציה מציגה את התמונות השמורות בממשק גלריה.
זה כל המנגנון ברוב האפליקציות לנעילת גלריה. פרטי הגישה פותחים את ממשק המשתמש של האפליקציה. הם לא מצפינים, לא ממירים ולא מגינים באופן קריפטוגרפי על הקבצים עצמם.
מה ״נעול״ אומר בפועל
כשאפליקציה לנעילת גלריה אומרת שהתמונות שלך ״נעולות״, בדרך כלל הכוונה היא:
- אפליקציית התמונות כבר לא מציגה אותן (הן הועברו לתיקייה של האפליקציה)
- כדי לפתוח את האפליקציה צריך PIN
- אפשר לצפות בתמונות שבאפליקציה רק דרך הממשק שלה
מה ״נעול״ לא אומר:
- שהקבצים מוצפנים
- שאי אפשר לקרוא את הקבצים בלי ה-PIN
- שהקבצים מוגנים מפני גישה דרך מערכת הקבצים
- שהקבצים עומדים בפני חילוץ אחרי שבודק עוקף את ממשק האפליקציה
ההבחנה חשובה, כי ״נעילה״ ו״הצפנה״ מתארות פעולות שונות מיסודן. נעילה שולטת במי שיכול לעבור בדלת. הצפנה ממירה את התוכן כך שאי אפשר לקרוא אותו בלי מפתח מתמטי.
הפער בין ״נעילה״ ל״הצפנה״
זו הבעיה הטכנית המרכזית בקטגוריה של נעילת גלריה.
| פעולה | מה קורה לקובץ | רמת הגנה |
|---|---|---|
| נעילה (בקרת גישה) | הקובץ נשאר בפורמט המקורי (JPEG, HEIC, PNG). מחסום בממשק מונע צפייה דרך האפליקציה. | מוגן רק מפני גישה ברמת האפליקציה |
| הצפנה (הגנה קריפטוגרפית) | תוכן הקובץ מומר בעזרת צופן כמו AES-256-GCM לטקסט מוצפן מאומת. | עומד בפני קריאה ישירה של טקסט מוצפן שהועתק בלי המפתח; מצב המכשיר, פרטי הגישה, המטא-נתונים והמימוש עדיין חשובים |
באפליקציית גלריה נעולה, התמונות שלך קיימות כקובצי תמונה רגילים. יש להן מטא-נתוני EXIF. יש להן סיומות קבצים רגילות. כל מציג תמונות יכול לקרוא אותן. ה-PIN מונע מהאפליקציה להציג אותן, אבל הקבצים עצמם לא השתנו.
באפליקציית כספת מוצפנת שתוכננה כראוי, תוכן הקבצים השמורים הוא טקסט מוצפן ולא תמונות רגילות. פתיחת הטקסט המוצפן הזה במציג תמונות לא מציגה שום דבר שימושי. אם שדות EXIF, גודלי קבצים, מספר הרשומות, תמונות ממוזערות או מטא-נתונים אחרים נשארים גלויים, זה תלוי בפורמט של האפליקציה, ולכן הצפנה של בייטי התמונה לבדה לא מוכיחה שכל פרט מוסתר.
דוגמה מוחשית
דמיין שאתה שומר תמונה בשני סוגי האפליקציות:
אפליקציה לנעילת גלריה: הקובץ IMG_4521.heic מועבר אל /AppData/GalleryLock/photos/IMG_4521.heic. כל מי שיש לו גישה למערכת הקבצים פותח אותו ורואה את התמונה. ה-PIN מונע מהאפליקציה להציג אותו. הקובץ שלם לגמרי וקריא.
אפליקציית כספת מוצפנת: הקובץ IMG_4521.heic מוצפן לבלוק נתונים כמו a8f3b2c1..., שנשמר עם שם קובץ אקראי ובלי סיומת. פתיחה שלו בכל מציג מראה נתונים חסרי משמעות. הקובץ המקורי כבר לא קיים במכשיר בשום צורה קריאה.
זה ההבדל. לא תיאורטי. לא שולי. קטגורי.
איך עוקפים אפליקציות לנעילת גלריה
הבנת שיטות העקיפה מבהירה למה המטפורה של ״מנעול״ מטעה.
1. חיבור למחשב
כשמגבים אייפון דרך iTunes או Finder (או מכשיר Android דרך ADB), הגיבוי יכול לכלול את נתוני ה-sandbox של האפליקציה. באפליקציה לנעילת גלריה, הגיבוי הזה מכיל את קובצי התמונות המקוריים והלא מוצפנים. כדי לחלץ אותם מספיקה תוכנה חינמית וזמינה.
2. כלים פורנזיים
רשויות אכיפת החוק ובודקים פורנזיים משתמשים בכלים כמו Cellebrite UFED ו-GrayKey, שמחלצים נתונים ממכשירים ניידים ברמת מערכת הקבצים. הכלים האלה לא מתקשרים עם ממשק האפליקציה. הם קוראים את האחסון ישירות. קבצים לא מוצפנים בתיקייה של אפליקציה לנעילת גלריה נגישים לגמרי.
לפי התיעוד הציבורי של Cellebrite, הכלים שלה תומכים בחילוץ נתוני sandbox של אפליקציות ממכשירי iOS, כולל אפליקציות כספת ונעילת גלריה של צד שלישי. ה-PIN לא רלוונטי, כי החילוץ מתבצע מתחת לשכבת האפליקציה.
3. חשיפה דרך גיבוי בענן
אם המכשיר מגבה ל-iCloud או ל-Google Cloud, הנתונים של האפליקציה לנעילת גלריה עשויים להיכלל בגיבוי. Apple ו-Google יכולות לגשת לגיבויים האלה בכפייה משפטית. הקבצים באפליקציה לנעילת גלריה לא מוצפנים, ולכן הם קריאים לגמרי אחרי שחולצו מהגיבוי.
4. מחיקת האפליקציה
אם אפליקציה לנעילת גלריה נמחקת (בטעות, בגלל תקלה בעדכון מערכת או על ידי גורם אחר), גם הקבצים הלא מוצפנים ב-sandbox של האפליקציה נמחקים. בניגוד לכספות מוצפנות עם מנגנוני גיבוי נפרדים, אפליקציות לנעילת גלריה בדרך כלל לא מציעות אפשרויות שחזור מחוץ לאפליקציה עצמה.
5. חולשה באפליקציה
לאפליקציות לנעילת גלריה שלא מצפינות קבצים יש היקף אבטחה פשוט יותר לפרוץ. כל חולשה באפליקציה (דלת אחורית לדיבוג שנשארה בגרסת הייצור, API מקומי לא מאובטח או מסך אימות שנעקף) חושפת את הקבצים ישירות, כי אין שכבת הצפנה כקו הגנה שני.
בעיית איסוף הנתונים
רוב האפליקציות לנעילת גלריה ולנעילת תמונות חינמיות וממומנות בפרסומות. מודל הפרסומות דורש ערכות SDK למעקב שאוספות מזהי מכשיר, דפוסי שימוש ונתוני התנהגות.
סקירה מ-2023 של אפליקציות פופולריות לנעילת גלריה ב-App Store של iOS מצאה דפוסים שתואמים איסוף נתונים נרחב:
- כמה ערכות SDK לפרסום (Facebook Audience Network, Google AdMob, Unity Ads)
- מסגרות אנליטיקה שעוקבות אחרי צפיות במסכים, משך סשנים ושימוש בתכונות
- טביעת אצבע של המכשיר לטירגוט פרסומי
- במקרים מסוימים, גישה לנתוני מיקום
האירוניה חריפה. משתמשים מורידים את האפליקציות האלה בדיוק בשביל פרטיות. האפליקציות אוספות ושולחות נתוני התנהגות לרשתות פרסום. ייתכן שהתמונות ״נעולות״ מפני צופים מזדמנים, אבל ההתנהגות של המשתמש משודרת לסוחרי נתונים.
אפליקציות שגובות מחיר הוגן על הצפנה אמיתית נוטות לעקוב מעט או בכלל לא, כי המודל העסקי שלהן הוא המוצר, לא הנתונים של המשתמש.
איך נראית הגנה אמיתית על תמונות
אם אפליקציות לנעילת גלריה מייצגות את קצה ה״נעילה״ של הספקטרום, כך נראה קצה ה״הצפנה״:
תקן הצפנה
AES-256-GCM (Advanced Encryption Standard, מפתח של 256 ביט, Galois/Counter Mode). זה אלגוריתם ההצפנה המאומתת ש-NIST ממליץ עליו (SP 800-38D) ליישומים עם דרישות אבטחה גבוהות. הוא מספק גם סודיות (אי אפשר לקרוא את הנתונים בלי המפתח) וגם שלמות (כל שינוי בנתונים המוצפנים מתגלה).
גזירת מפתח
פונקציית גזירת מפתח כמו PBKDF2 משלבת את פרטי הגישה של המשתמש עם ממלח ופקטור עבודה. היררכיה תקינה יכולה להשתמש בתוצאה כדי לפתוח מפתח הצפנת קבצים אקראי נפרד. ה-KDF מעלה את העלות של כל ניחוש, אבל לא מוסיף אנטרופיה לפרטי גישה חלשים, ולכן את זמן התקיפה צריך לחשב לפי עלות ניחוש נמדדת, חומרה, מקביליות ומרחב הסיסמאות או התבניות שהמשתמש בחר בפועל.
בידוד לכל קובץ
כל קובץ מקבל וקטור אתחול (IV) ייחודי שנוצר באקראי. תמונות זהות מפיקות פלט מוצפן שונה. אין דפוס שתוקף יכול לנצל בין קבצים.
הצפנת מטא-נתונים
שמות קבצים, תאריכי יצירה ומבנה הכספת מוצפנים בצופן נפרד. גם אם מישהו יודע שקיימים קבצים, המטא-נתונים לא חושפים שום דבר על התוכן.
ארכיטקטורת zero-knowledge
מפתח האפליקציה לא מקבל את מפתחות ההצפנה או תוכן כספת קריא. לכן צו משפטי לא יכול לחייב את המפתח לפענח טקסט מוצפן שהוא לא יכול לפתוח. המפתח או פלטפורמת הענן עדיין עשויים להחזיק מטא-נתונים תפעוליים, רשומות חשבון או רשומות מוצפנות שבשליטתם, בהתאם לארכיטקטורת המוצר ולהיקף הצו.
Vaultaire משתמשת בהצפנה מאומתת ב-AES-256-GCM לתוכן הקבצים, לכותרות, למטא-נתונים, לאינדקסים ולתמונות הממוזערות; ב-PBKDF2-HMAC-SHA512 למפתחות שנגזרים מהתבנית; וב-nonce חדש לכל פעולת הצפנה. הממשק שמופרד לפי תבנית לא מציג רשימת כספות, אבל בודק עם גישה למכל האפליקציה יכול לראות את קובצי האחסון המוצפנים. מצב כפייה (Pro) מוחק את הכספות האחרות במכשיר ומנתק את המכשיר מהסנכרון; הוא לא מוחק גיבויים בענן או מכשירים מקושרים.
כל תבנית מוגדרת שמציירים על רשת 5x5 גוזרת את המפתח של הכספת שהוקצתה לה, ולכן הממשק הנעול לא מציג רשימת כספות ולא מאשר אם הוגדרה תבנית נוספת. בודק עם גישה למכל האפליקציה יכול לראות את קובצי האחסון המוצפנים ולהעריך כמה כספות מכילות קבצים. תוכן האינדקס, שמות הכספות והקבצים נשארים מוצפנים בלי התבנית המתאימה.
איך לדעת אם האפליקציה שלך באמת מצפינה
שלוש בדיקות מהירות:
בדיקה 1: איפוס סיסמה
נסה לאפס את הסיסמה או את ה-PIN דרך האפליקציה. אם האפליקציה שולחת לך מייל שמחזיר את הגישה לקבצים, מפתחות ההצפנה אצל המפתח (או שאין מפתחות הצפנה בכלל). אפליקציה עם הצפנת zero-knowledge לא יכולה לאפס את פרטי הגישה שלך, כי הם אף פעם לא היו אצלה.
בדיקה 2: מפרט ההצפנה
חפש באתר האפליקציה או בתיאור שלה ב-App Store אלגוריתם הצפנה בשמו: AES-256-GCM, AES-256-CBC, ChaCha20-Poly1305. אם האפליקציה אומרת ״מאובטח״ או ״מוגן״ בלי לציין צופן, כנראה שהיא לא מצפינה.
בדיקה 3: תוויות הפרטיות
בדוק את תוויות הפרטיות ב-App Store. השווה את הנתונים שהאפליקציה אוספת למה שהיית מצפה מאפליקציה שממוקדת בפרטיות. כמה קטגוריות מעקב (במיוחד ״נתונים שמשמשים למעקב אחריך״ ו״נתונים שמקושרים אליך״) מעידות על מודל שממומן בפרסומות עם איסוף נתונים נרחב.
שאלות נפוצות
האם אפליקציות לנעילת גלריה באמת מגינות על התמונות?
אפליקציות לנעילת גלריה מונעות צפייה בתמונות דרך אפליקציית התמונות של המכשיר או על ידי מי שמשתמש בטלפון לרגע. הן לא מגינות על התמונות ברמת מערכת הקבצים. הקבצים ברוב האפליקציות האלה לא מוצפנים, ואפשר לגשת אליהם דרך חיבור למחשב, חילוץ מגיבוי או כלים פורנזיים. ה-PIN חוסם גישה ברמת האפליקציה; הוא לא מצפין את הקבצים.
מה ההבדל בין נעילת תמונות להצפנת תמונות?
נעילה מציבה מחסום של בקרת גישה (PIN, סיסמה, זיהוי ביומטרי) לפני קבצים שנשארים בפורמט המקורי שלהם. הצפנה ממירה את הקבצים בעזרת צופן כמו AES-256-GCM לנתונים שאי אפשר לקרוא מבחינה מתמטית בלי המפתח הנכון. לקבצים נעולים אפשר לגשת בעקיפת הממשק. לקבצים מוצפנים אי אפשר לגשת בלי מפתח ההצפנה, לא משנה איך ניגשים לאחסון.
האם כלים פורנזיים יכולים לגשת לאפליקציות לנעילת גלריה?
כן. כלים פורנזיים כמו Cellebrite UFED ו-GrayKey מחלצים נתונים ברמת מערכת הקבצים ועוקפים לגמרי את האימות של האפליקציה. רוב האפליקציות לנעילת גלריה שומרות קבצים לא מוצפנים, ולכן הכלים ניגשים לתמונות ישירות בלי ה-PIN של האפליקציה. זו יכולת שגרתית באכיפת החוק ובחקירות פורנזיות בארגונים.
האם אפליקציות בתשלום לנעילת גלריה מאובטחות יותר מאפליקציות חינמיות?
לא בהכרח. ההבחנה בין תשלום לחינם לא מנבאת באופן אמין אם יש הצפנה. חלק מהאפליקציות בתשלום עדיין משתמשות בבקרת גישה בלי הצפנה. הקריטריונים שחשובים: אלגוריתם הצפנה מוגדר בשמו, מודל ניהול המפתחות (בצד הלקוח או בצד השרת) ומדיניות איסוף הנתונים. מחיר לא מבטיח ארכיטקטורת אבטחה.
במה להשתמש במקום נעילת גלריה?
להגנה אמיתית על תמונות, השתמש באפליקציית כספת מוצפנת עם: AES-256-GCM או הצפנה שקולה, גזירת מפתח בצד הלקוח (PBKDF2, Argon2), ארכיטקטורת zero-knowledge שבה המפתח לא יכול לגשת לקבצים, ואיסוף נתונים מינימלי. ודא שהאפליקציה מציינת במפורש את אלגוריתם ההצפנה שלה ולא מציעה איפוס סיסמה דרך שרת.
השורה התחתונה
אפליקציות לנעילת גלריה ולנעילת תמונות עונות על שאלה אמיתית: ״איך לשמור תמונות מסוימות בפרטיות?״ אבל רובן עונות עליה עם מסך PIN ותו לא.
המילה ״נעילה״ מרמזת על אבטחה. בפועל, היא אומרת בקרת גישה. ה-PIN הוא בקשה מהתוכנה. הוא לא מחסום בפני הנתונים.
אם מסך PIN מספיק למצב שלך, כל אפליקציה לנעילת גלריה תעבוד. אנשים רבים באמת לא צריכים יותר. אבל אם מישהו עם כלים, ידע או סמכות משפטית עלול לנסות לגשת לתמונות האלה, מה שמגן עליך הוא לא ה-PIN. זו ההצפנה.
ההבדל בין ״נעול״ ל״מוצפן״ הוא ההבדל בין דלת לקיר. את האחת אפשר לפתוח. את השני לא.
מדריכים קשורים: אפליקציות הכספת הטובות ביותר לתמונות באייפון, אחרי בדיקה | איך לנעול תמונות באייפון | אפליקציה להסתרת תמונות: 5 גישות