

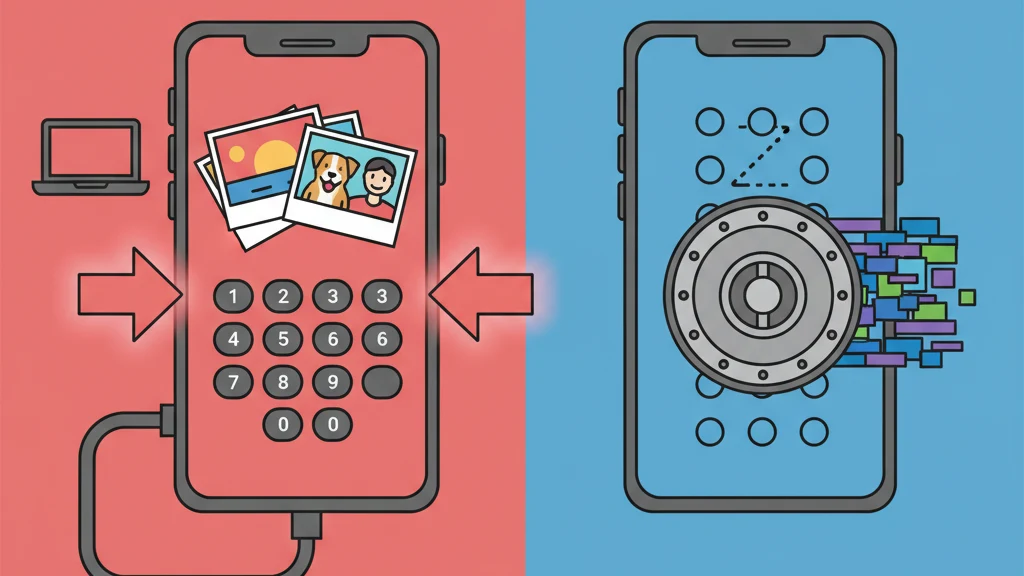
Блокировщики галереи и фотосейфы: защищают ли они ваши фото на самом деле?
Большинство блокировщиков галереи и фотосейфов ставят PIN-код перед незашифрованными файлами.
Блокировщики галереи и фотосейфы ставят экран PIN-кода или пароля перед вашими фото. Маркетинговый язык намекает на безопасность: «замок», «сейф», «надёжно», «защищено». Но в большинстве этих приложений экран PIN-кода и есть вся защита. За ним ваши фото лежат незашифрованными в обычной папке.
Замок на стеклянной двери останавливает тех, кто уважает замки. Он не останавливает того, кто просто смотрит сквозь стекло.
В этом руководстве разобрано, что блокировщики галереи и фотосейфы делают на техническом уровне, объяснена разница между «заблокировано» и «зашифровано» и описано, что нужно для настоящей защиты фото.
Что на самом деле делают блокировщики галереи
Блокировщики галереи (их также называют фотосейфами, сейфами для галереи или приватными галереями) устроены одинаково:
- Импорт. Фото копируются или перемещаются из фотопленки устройства в приватную папку приложения.
- Барьер. На входе в приложение ставится проверка PIN-кода, пароля, узора или биометрии.
- Показ. После ввода правильных данных приложение показывает сохранённые фото в интерфейсе галереи.
Для большинства блокировщиков галереи это весь механизм. Учётные данные разблокируют интерфейс приложения. Они не шифруют, не преобразуют и никак криптографически не защищают сами файлы.
Что «заблокировано» значит на практике
Когда блокировщик галереи говорит, что ваши фото «заблокированы», обычно это значит:
- Приложение «Фото» их больше не показывает (они перемещены в папку приложения)
- Для открытия блокировщика галереи нужен PIN-код
- Фото внутри приложения можно посмотреть только через его интерфейс
Чего «заблокировано» не значит:
- Файлы зашифрованы
- Файлы нельзя прочитать без PIN-кода
- Файлы защищены от доступа через файловую систему
- Файлы устойчивы к извлечению после того, как исследователь обошёл интерфейс приложения
Разница важна, потому что «заблокировать» и «зашифровать» описывают принципиально разные операции. Блокировка решает, кто может пройти через дверь. Шифрование преобразует содержимое так, что его нельзя прочитать без математического ключа.
Разрыв между «заблокировано» и «зашифровано»
Это главная техническая проблема категории блокировщиков галереи.
| Операция | Что происходит с файлом | Уровень защиты |
|---|---|---|
| Блокировка (контроль доступа) | Файл остаётся в исходном формате (JPEG, HEIC, PNG). Барьер интерфейса не даёт посмотреть его через приложение. | Защита только от доступа через приложение |
| Шифрование (криптографическая защита) | Содержимое файла преобразуется шифром вроде AES-256-GCM в аутентифицированный шифротекст. | Скопированный шифротекст нельзя прочитать напрямую без ключа; состояние устройства, учётные данные, метаданные и реализация всё равно важны |
В блокировщике галереи ваши фото существуют как обычные файлы изображений. У них есть метаданные EXIF. У них обычные расширения. Их откроет любой просмотрщик изображений. PIN-код не даёт приложению их показать, но сами файлы не меняются.
В правильно спроектированном зашифрованном сейфе содержимое хранимых файлов — шифротекст, а не обычные изображения. Если открыть такой шифротекст в просмотрщике, ничего полезного не увидишь. Остаются ли видны поля EXIF, размеры файлов, количество записей, миниатюры или другие метаданные, зависит от формата приложения, поэтому шифрование одних только байтов изображения не доказывает, что скрыта каждая деталь.
Конкретный пример
Представьте, что вы храните фото в приложениях обоих типов:
Блокировщик галереи: файл IMG_4521.heic перемещается в /AppData/GalleryLock/photos/IMG_4521.heic. Любой, у кого есть доступ к файловой системе, открывает его и видит фото. PIN-код не даёт приложению его показать. Файл полностью цел и читаем.
Зашифрованный сейф: файл IMG_4521.heic шифруется в блок данных вроде a8f3b2c1..., сохранённый под случайным именем и без расширения. Если открыть его в любом просмотрщике, вы увидите мусор. Исходного файла на устройстве больше нет ни в каком читаемом виде.
Вот в чём разница. Не теоретическая. Не мелкая. Принципиальная.
Как обходят блокировщики галереи
Понимание способов обхода показывает, почему метафора «замка» вводит в заблуждение.
1. Подключение к компьютеру
Когда iPhone создаёт резервную копию через iTunes или Finder (а Android через ADB), в неё могут попасть данные песочницы приложения. У блокировщика галереи эта копия содержит исходные незашифрованные файлы фото. Для их извлечения хватает бесплатных и широко доступных программ.
2. Криминалистические инструменты
Правоохранительные органы и криминалисты используют такие инструменты, как Cellebrite UFED и GrayKey, которые извлекают данные с мобильных устройств на уровне файловой системы. Эти инструменты не взаимодействуют с интерфейсом приложения. Они читают хранилище напрямую. Незашифрованные файлы в папке блокировщика галереи полностью доступны.
Согласно общедоступной документации Cellebrite, их инструменты поддерживают извлечение данных песочниц приложений с устройств iOS, включая сторонние сейфы и блокировщики галереи. PIN-код не имеет значения, потому что извлечение идёт ниже уровня приложения.
3. Утечка через облачные резервные копии
Если устройство создаёт резервные копии в iCloud или Google Cloud, данные блокировщика галереи могут в них попасть. Apple и Google могут получить доступ к этим копиям по требованию закона. Поскольку файлы в блокировщике галереи не зашифрованы, после извлечения из копии они полностью читаемы.
4. Удаление приложения
Если блокировщик галереи удалён (случайно, из-за проблемы при обновлении ОС или посторонним человеком), незашифрованные файлы в его песочнице удаляются вместе с ним. В отличие от зашифрованных сейфов с отдельными механизмами резервного копирования, блокировщики галереи обычно не дают способов восстановления вне самого приложения.
5. Уязвимость приложения
У блокировщиков галереи, не шифрующих файлы, более простой периметр безопасности. Любая уязвимость в приложении (оставленный в релизе отладочный бэкдор, небезопасный локальный API или обойдённый экран аутентификации) открывает файлы напрямую, потому что нет слоя шифрования как второй линии обороны.
Проблема сбора данных
Большинство блокировщиков галереи и фотосейфов бесплатны и показывают рекламу. Рекламная модель требует SDK для отслеживания, которые собирают идентификаторы устройства, шаблоны использования и поведенческие данные.
Обзор популярных блокировщиков галереи в iOS App Store 2023 года выявил признаки обширного сбора данных:
- Несколько рекламных SDK (Facebook Audience Network, Google AdMob, Unity Ads)
- Аналитические фреймворки, отслеживающие просмотры экранов, длительность сеансов и использование функций
- Снятие цифрового отпечатка устройства для таргетинга рекламы
- В ряде случаев доступ к данным о местоположении
Ирония очевидна. Люди скачивают эти приложения именно ради приватности. А приложения собирают и передают поведенческие данные рекламным сетям. Фото, может, и «заблокированы» от случайных глаз, но поведение пользователя транслируется брокерам данных.
Приложения, которые берут честную плату за настоящее шифрование, обычно отслеживают мало или вообще не отслеживают, потому что их бизнес-модель — продукт, а не данные пользователя.
Как выглядит настоящая защита фото
Если блокировщики галереи — это «замковый» край спектра, то вот как выглядит «шифровальный»:
Стандарт шифрования
AES-256-GCM (Advanced Encryption Standard, 256-битный ключ, режим Галуа/счётчика). Это алгоритм аутентифицированного шифрования, который NIST рекомендует (SP 800-38D) для систем с высокими требованиями к безопасности. Он обеспечивает и конфиденциальность (данные нечитаемы без ключа), и целостность (любое изменение зашифрованных данных обнаруживается).
Формирование ключей
Функция формирования ключа вроде PBKDF2 объединяет учётные данные пользователя с солью и фактором сложности. Грамотная иерархия может использовать результат, чтобы развернуть отдельный случайный ключ шифрования файлов. KDF повышает стоимость каждой попытки, но не добавляет энтропии слабым учётным данным, поэтому время атаки нужно оценивать по измеренной стоимости попытки, оборудованию, параллелизму и реальному пространству паролей или узоров пользователя.
Изоляция каждого файла
Каждый файл получает уникальный случайный вектор инициализации (IV). Одинаковые фото дают разный шифротекст. Атакующему не за что зацепиться между файлами.
Шифрование метаданных
Имена файлов, даты создания и структура сейфа шифруются отдельным шифром. Даже если кто-то знает, что файлы существуют, метаданные ничего не говорят о содержимом.
Архитектура с нулевым разглашением
Разработчик приложения не получает ни ключей шифрования, ни читаемого содержимого сейфа. Поэтому судебное требование не может заставить разработчика расшифровать шифротекст, который он не может открыть. У разработчика или облачной платформы всё равно могут быть операционные метаданные, учётные записи или зашифрованные записи под их контролем — в зависимости от архитектуры продукта и объёма требования.
Vaultaire использует аутентифицированное шифрование AES-256-GCM для содержимого файлов, заголовков, метаданных, индексов и миниатюр; PBKDF2-HMAC-SHA512 для ключей, формируемых из узора; и свежие nonce для операций шифрования. Его интерфейс с разделением по узорам не показывает списка сейфов, хотя исследователь с доступом к контейнеру приложения может перечислить зашифрованные файлы индексов. Режим принуждения удаляет локальные записи доступа к остальным сейфам и отключает устройство от синхронизации; облачные резервные копии и устройства других участников он не стирает.
Каждый настроенный узор, нарисованный на сетке 5x5, формирует ключ своего сейфа, поэтому заблокированный интерфейс не показывает список сейфов и не подтверждает, настроен ли другой узор. Исследователь с доступом к контейнеру приложения может перечислить зашифрованные файлы индексов и оценить число локальных сейфов. Содержимое индексов, названия сейфов и файлы остаются зашифрованными без подходящего узора.
Как понять, шифрует ли ваше приложение на самом деле
Три быстрых теста:
Тест 1: сброс пароля
Попробуйте сбросить пароль или PIN-код через приложение. Если приложение присылает письмо, которое восстанавливает доступ к файлам, ключи шифрования хранит разработчик (или ключей шифрования нет). Зашифрованное приложение с нулевым разглашением не может сбросить ваши учётные данные, потому что никогда их не получало.
Тест 2: спецификация шифрования
Поищите на сайте приложения или в описании в App Store названный алгоритм шифрования: AES-256-GCM, AES-256-CBC, ChaCha20-Poly1305. Если приложение пишет «надёжно» или «защищено», не называя шифр, скорее всего, оно не шифрует.
Тест 3: этикетки конфиденциальности
Проверьте этикетки конфиденциальности в App Store. Сравните, какие данные собирает приложение, с тем, чего вы ждёте от приложения для приватности. Несколько категорий отслеживания (особенно «Данные, используемые для отслеживания» и «Данные, связанные с пользователем») указывают на рекламную модель с обширным сбором данных.
Часто задаваемые вопросы
Действительно ли блокировщики галереи защищают фото?
Блокировщики галереи не дают просмотреть фото через приложение «Фото» или случайному человеку, взявшему телефон. На уровне файловой системы они фото не защищают. Файлы в большинстве таких приложений не зашифрованы и доступны через подключение к компьютеру, извлечение резервной копии или криминалистические инструменты. PIN-код закрывает доступ через приложение, но не шифрует файлы.
Чем блокировка фото отличается от шифрования?
Блокировка ставит барьер контроля доступа (PIN-код, пароль, биометрию) перед файлами, которые остаются в исходном формате. Шифрование превращает файлы с помощью шифра вроде AES-256-GCM в данные, математически нечитаемые без правильного ключа. К заблокированным файлам можно добраться в обход интерфейса. К зашифрованным без ключа шифрования добраться нельзя, каким бы способом ни получили доступ к хранилищу.
Могут ли криминалистические инструменты получить доступ к блокировщикам галереи?
Да. Криминалистические инструменты вроде Cellebrite UFED и GrayKey извлекают данные на уровне файловой системы, полностью обходя аутентификацию приложения. Поскольку большинство блокировщиков галереи хранят файлы незашифрованными, инструменты получают фото напрямую без PIN-кода приложения. Для правоохранительной и корпоративной криминалистики это рутинная возможность.
Платные блокировщики галереи безопаснее бесплатных?
Не обязательно. Платность надёжно не говорит о наличии шифрования. Некоторые платные блокировщики галереи всё равно используют контроль доступа без шифрования. Важны другие критерии: названный алгоритм шифрования, модель управления ключами (на стороне клиента или сервера) и политика сбора данных. Цена не гарантирует архитектуру безопасности.
Что использовать вместо блокировщика галереи?
Для настоящей защиты фото используйте зашифрованный сейф с AES-256-GCM или равноценным шифрованием, формированием ключей на стороне клиента (PBKDF2, Argon2), архитектурой с нулевым разглашением, при которой разработчик не может получить доступ к файлам, и минимальным сбором данных. Убедитесь, что приложение прямо называет алгоритм шифрования и не предлагает сброс пароля через сервер.
Итог
Блокировщики галереи и фотосейфы отвечают на реальный вопрос: «Как сохранить некоторые фото в тайне?» Но большинство из них отвечает экраном PIN-кода и больше ничем.
Слово «замок» подразумевает безопасность. На практике оно означает контроль доступа. PIN-код — это пожелание для программы, а не барьер для данных.
Если экрана PIN-кода в вашей ситуации достаточно, подойдёт любой блокировщик галереи. Многим людям действительно больше ничего не нужно. Но если к этим фото может попытаться добраться человек с инструментами, знаниями или законными полномочиями, защищает вас не PIN-код, а шифрование.
Разница между «заблокировано» и «зашифровано» — это разница между дверью и стеной. Одну можно открыть. Другую — нет.
Связанные руководства: Лучшие фотосейфы для iPhone, проверенные на практике | Как заблокировать фото на iPhone | Приложение для скрытия фото: 5 подходов