

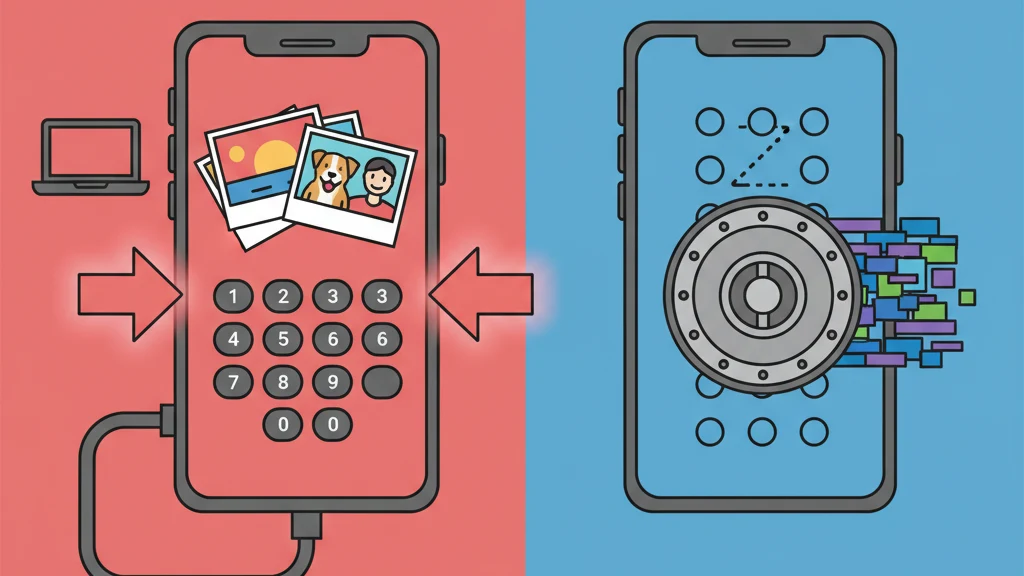
Galleriaukko- ja kuvalokeroapit: suojaavatko ne kuviasi todella?
Useimmat galleriaukko- ja kuvalokeroapit asettavat PIN-koodin salaamattomien tiedostojen eteen.
Galleriaukko- ja kuvalokeroapit asettavat PIN- tai salasananäkymän kuviesi eteen. Markkinointikieli antaa ymmärtää turvallisuutta: "lukko", "kassakaappi", "turvallinen", "suojattu". Useimmissa näistä apeista PIN-näkymä on kuitenkin koko suojaus. Sen takana kuvasi ovat salaamattomina tavallisessa kansiossa.
Lasioven lukko pysäyttää ne, jotka kunnioittavat lukkoja. Se ei pysäytä ketään, joka katsoo lasin läpi.
Tämä opas tarkastelee, mitä galleriaukko- ja kuvalokeroapit todella tekevät teknisellä tasolla, selittää eron "lukitun" ja "salatun" välillä ja määrittelee, mitä todellinen kuvasuojaus vaatii.
Mitä galleriaukkoapit todella tekevät
Galleriaukkoapit (myös kuvalokerot, galleriaholvit tai yksityiset galleria-apit) noudattavat yhtenäistä arkkitehtuuria:
- Tuonti. Kuvat kopioidaan tai siirretään laitteen kamerarullasta apin yksityiseen tallennushakemistoon.
- Portti. Apin sisäänkäyntiin asetetaan PIN-, salasana-, kuvio- tai biometrinen tarkistus.
- Näyttö. Kun oikea tunnus syötetään, appi näyttää tallennetut kuvat gallerianäkymässä.
Siinä on useimpien galleriaukkoappien koko mekanismi. Tunnus avaa apin käyttöliittymän. Se ei salaa, muunna tai suojaa kryptografisesti taustalla olevia tiedostoja.
Mitä "lukittu" tarkoittaa käytännössä
Kun galleriaukkoappi sanoo kuviesi olevan "lukittuja", se tarkoittaa yleensä, että:
- Kuvat-appi ei enää näytä niitä (ne on siirretty apin hakemistoon)
- Galleriaukkoapin avaaminen vaatii PIN-koodin
- Apin sisällä olevia kuvia voi katsoa vain apin käyttöliittymän kautta
Mitä "lukittu" ei tarkoita:
- Tiedostot on salattu
- Tiedostoja ei voi lukea ilman PIN-koodia
- Tiedostot on suojattu tiedostojärjestelmän kautta tapahtuvalta pääsyltä
- Tiedostot kestävät purkamisen sen jälkeen, kun tutkija on ohittanut apin käyttöliittymän
Ero on tärkeä, koska "lukita" ja "salata" kuvaavat pohjimmiltaan eri toimintoja. Lukitseminen hallitsee, kuka pääsee ovesta. Salaaminen muuntaa sisällön niin, ettei sitä voi lukea ilman matemaattista avainta.
"Lukitun" ja "salatun" ero
Tämä on galleriaukkokategorian keskeinen tekninen ongelma.
| Toiminto | Mitä tiedostolle tapahtuu | Suojaustaso |
|---|---|---|
| Lukitus (pääsynhallinta) | Tiedosto pysyy alkuperäisessä muodossaan (JPEG, HEIC, PNG). Käyttöliittymän este estää katselun apin kautta. | Suojattu vain apin tason pääsyltä |
| Salaus (kryptografinen suojaus) | Tiedoston sisältö muunnetaan AES-256-GCM:n kaltaisella salaimella todennetuksi salatekstiksi. | Kestää kopioidun salatekstin suoran lukemisen ilman avainta. Laitteen tila, tunnukset, metatiedot ja toteutus vaikuttavat edelleen. |
Lukitussa galleria-apissa kuvasi ovat tavallisia kuvatiedostoja. Niissä on EXIF-metatiedot. Niillä on normaalit tiedostopäätteet. Mikä tahansa kuvankatselin voi lukea ne. PIN estää appia näyttämästä niitä, mutta itse tiedostot eivät muutu.
Oikein suunnitellussa salatussa holviapissa tallennettu tiedostosisältö on salatekstiä eikä tavallisia kuvia. Salatekstin avaaminen kuvankatselimessa ei näytä mitään hyödyllistä. Se, jäävätkö EXIF-kentät, tiedostokoot, tietuemäärät, esikatselukuvat tai muut metatiedot näkyviin, riippuu apin muodosta, joten pelkkä kuvatavujen salaus ei todista, että jokainen yksityiskohta on piilossa.
Konkreettinen esimerkki
Kuvittele, että tallennat kuvan kumpaankin apptyyppiin:
Galleriaukkoappi: Tiedosto IMG_4521.heic siirretään polkuun /AppData/GalleryLock/photos/IMG_4521.heic. Kuka tahansa, jolla on pääsy tiedostojärjestelmään, avaa sen ja näkee kuvan. PIN estää appia näyttämästä sitä. Tiedosto on täysin ehjä ja luettavissa.
Salattu holviappi: Tiedosto IMG_4521.heic salataan datalohkoksi, kuten a8f3b2c1..., joka tallennetaan satunnaisella tiedostonimellä ilman tiedostopäätettä. Sen avaaminen missä tahansa katselimessa näyttää roskadataa. Alkuperäistä tiedostoa ei enää ole laitteella missään luettavassa muodossa.
Siinä on ero. Ei teoreettinen. Ei marginaalinen. Luokkaero.
Miten galleriaukkoapit ohitetaan
Ohitustapojen ymmärtäminen selventää, miksi "lukko"-vertaus on harhaanjohtava.
1. Tietokoneyhteys
Kun iPhone varmuuskopioidaan iTunesin tai Finderin kautta (tai Android ADB:n kautta), varmuuskopio voi sisältää apin hiekkalaatikkodatan. Galleriaukkoapissa tämä varmuuskopio sisältää alkuperäiset, salaamattomat kuvatiedostot. Niiden purkamiseen riittää ilmainen, laajasti saatavilla oleva ohjelmisto.
2. Rikostekniset työkalut
Lainvalvonta ja rikostekniset tutkijat käyttävät työkaluja, kuten Cellebrite UFED ja GrayKey, jotka purkavat dataa mobiililaitteista tiedostojärjestelmän tasolla. Nämä työkalut eivät käytä apin käyttöliittymää. Ne lukevat tallennustilaa suoraan. Galleriaukon hakemistossa olevat salaamattomat tiedostot ovat täysin saatavilla.
Cellebriten julkisen dokumentaation mukaan sen työkalut tukevat apin hiekkalaatikkodatan purkamista iOS-laitteista, myös kolmannen osapuolen holvi- ja galleriaukkosovelluksista. PIN on merkityksetön, koska purkaminen tapahtuu sovelluskerroksen alapuolella.
3. Altistuminen pilvivarmuuskopion kautta
Jos laite varmuuskopioi iCloudiin tai Google Cloudiin, galleriaukkoapin data voi sisältyä varmuuskopioon. Apple ja Google pääsevät näihin varmuuskopioihin lakiin perustuvan velvoitteen nojalla. Koska galleriaukon tiedostot ovat salaamattomia, ne ovat täysin luettavissa, kun ne on purettu varmuuskopiosta.
4. Apin poistaminen
Jos galleriaukkoappi poistetaan (vahingossa, käyttöjärjestelmäpäivityksen ongelmassa tai kolmannen osapuolen toimesta), myös apin hiekkalaatikossa olevat salaamattomat tiedostot poistuvat. Toisin kuin salatut holvit, joissa on erillinen varmuuskopiointi, galleriaukkoapit eivät yleensä tarjoa palautusvaihtoehtoja apin ulkopuolella.
5. Apin haavoittuvuus
Galleriaukkoapeilla, jotka eivät salaa tiedostoja, on yksinkertaisempi murrettava tietoturvaraja. Mikä tahansa apin haavoittuvuus (tuotantoon jäänyt vianetsinnän takaovi, turvaton paikallinen API tai ohitettu todennusnäkymä) paljastaa tiedostot suoraan, koska toisena puolustuslinjana ei ole salauskerrosta.
Tiedonkeruun ongelma
Useimmat galleriaukko- ja kuvalokeroapit ovat ilmaisia ja mainosrahoitteisia. Mainosrahoitteinen malli vaatii seuranta-SDK:ita, jotka keräävät laitetunnisteita, käyttötapoja ja käyttäytymisdataa.
Vuonna 2023 tehty katsaus suosituista iOS App Storen galleriaukkoapeista löysi laajaan tiedonkeruuseen viittaavia piirteitä:
- Useita mainos-SDK:ita (Facebook Audience Network, Google AdMob, Unity Ads)
- Analytiikkakehyksiä, jotka seuraavat näkymien katselua, istunnon kestoa ja ominaisuuksien käyttöä
- Laitteen sormenjäljen tunnistamista mainosten kohdentamiseen
- Joissakin tapauksissa pääsy sijaintitietoihin
Ironia on terävä. Käyttäjät lataavat nämä apit nimenomaan yksityisyyden vuoksi. Apit keräävät ja lähettävät sitten käyttäytymisdataa mainosverkostoille. Kuvat voivat olla "lukittuja" satunnaisilta katsojilta, mutta käyttäjän käyttäytyminen välittyy datavälittäjille.
Apeissa, jotka veloittavat kohtuullisen hinnan todellisesta salauksesta, seurantaa on yleensä vähän tai ei lainkaan, koska niiden liiketoimintamalli on tuote eikä käyttäjän data.
Miltä todellinen kuvasuojaus näyttää
Jos galleriaukkoapit edustavat asteikon "lukitse"-päätä, "salaa"-pää näyttää tältä:
Salausstandardi
AES-256-GCM (Advanced Encryption Standard, 256-bittinen avain, Galois/Counter Mode). Tämä on NISTin (SP 800-38D) suosittelema todennetun salauksen algoritmi korkean tietoturvan sovelluksiin. Se tarjoaa sekä luottamuksellisuuden (dataa ei voi lukea ilman avainta) että eheyden (salattuun dataan tehty peukalointi havaitaan).
Avaimenjohtaminen
Avaimenjohtamisfunktio, kuten PBKDF2, yhdistää käyttäjän tunnuksen suolaan ja työkertoimeen. Hyvä hierarkia voi käyttää tulosta erillisen satunnaisen tiedostosalausavaimen purkamiseen. KDF nostaa jokaisen arvauksen hintaa, mutta ei lisää heikon tunnuksen entropiaa, joten hyökkäysajan on perustuttava mitattuun arvaushintaan, laitteistoon, rinnakkaisuuteen ja käyttäjän todelliseen salasana- tai kuvioavaruuteen.
Tiedostokohtainen eristys
Jokainen tiedosto saa yksilöllisen, satunnaisesti luodun alustusvektorin (IV). Identtisistä kuvista syntyy eri salattu tulos. Hyökkääjällä ei ole tiedostojen välillä hyödynnettävää kaavaa.
Metatietojen salaus
Tiedostonimet, luontipäivät ja holvin rakenne salataan erillisellä salaimella. Vaikka joku tietäisi tiedostojen olemassaolosta, metatiedot eivät paljasta sisällöstä mitään.
Nollatietoarkkitehtuuri
Apin kehittäjä ei saa salausavaimia eikä luettavaa holvin sisältöä. Siksi oikeuden määräys ei voi saada kehittäjää purkamaan salatekstiä, jota se ei pysty avaamaan. Kehittäjällä tai pilvialustalla voi silti olla hallinnassaan operatiivisia metatietoja, tilitietoja tai salattuja tietueita tuotteen arkkitehtuurista ja määräyksen laajuudesta riippuen.
Vaultaire käyttää AES-256-GCM-todennettua salausta tiedostojen sisältöön, otsakkeisiin, metatietoihin, indekseihin ja esikatselukuviin, PBKDF2-HMAC-SHA512:ta kuviosta johdettuihin avaimiin ja tuoreita nonce-arvoja salausoperaatioihin. Sen kuvioilla erotettu käyttöliittymä ei näytä holviluetteloa, vaikka tutkija, jolla on pääsy appisäiliöön, näkee salatut tallennustiedostot. Pakotustila poistaa laitteen muut holvit ja eristää laitteen synkronoinnista. Se ei poista pilvivarmuuskopioita eikä muita laitteita.
Jokainen 5x5-ruudukkoon piirretty määritetty kuvio johtaa avaimen sille osoitetulle holville, joten lukittu käyttöliittymä ei näytä holviluetteloa eikä vahvista, onko toinen kuvio määritetty. Tutkija, jolla on pääsy appisäiliöön, näkee salatut tallennustiedostot ja voi arvioida, montako holvia sisältää tiedostoja. Indeksien sisältö, holvien nimet ja tiedostot pysyvät salattuina ilman vastaavaa kuviota.
Näin tunnistat, salaako appisi todella
Kolme nopeaa testiä:
Testi 1: Salasanan nollaus
Yritä nollata salasana tai PIN apin kautta. Jos appi lähettää sähköpostin, joka palauttaa pääsyn tiedostoihisi, kehittäjällä on salausavaimet (tai salausavaimia ei ole). Nollatietoon perustuva salattu appi ei voi nollata tunnuksiasi, koska sillä ei koskaan ollut niitä.
Testi 2: Salauksen määrittely
Tarkista apin verkkosivulta tai App Store -kuvauksesta nimetty salausalgoritmi: AES-256-GCM, AES-256-CBC, ChaCha20-Poly1305. Jos appi sanoo "turvallinen" tai "suojattu" nimeämättä salainta, se ei todennäköisesti salaa.
Testi 3: Tietosuojaselosteet
Tarkista App Storen tietosuojamerkinnät. Vertaa, mitä dataa appi kerää, siihen, mitä odottaisit yksityisyyteen keskittyvältä apilta. Useat seurantaluokat (erityisesti "Seurantaan käytetty data" ja "Sinuun liitetty data") viittaavat mainosrahoitteiseen malliin ja laajaan tiedonkeruuseen.
Usein kysytyt kysymykset
Suojaavatko galleriaukkoapit kuvia todella?
Galleriaukkoapit estävät kuvien katselun laitteen Kuvat-apin kautta tai puhelinta satunnaisesti käyttävältä. Ne eivät suojaa kuvia tiedostojärjestelmän tasolla. Useimpiin galleriaukkoappeihin tallennetut tiedostot ovat salaamattomia, ja niihin pääsee tietokoneyhteyden, varmuuskopion purkamisen tai rikosteknisten työkalujen kautta. PIN estää pääsyn apin tasolla, mutta ei salaa tiedostoja.
Mitä eroa on kuvien lukitsemisella ja salaamisella?
Lukitseminen asettaa pääsynhallintaesteen (PIN, salasana, biometriikka) tiedostojen eteen, jotka pysyvät alkuperäisessä muodossaan. Salaaminen muuntaa tiedostot AES-256-GCM:n kaltaisella salaimella dataksi, jota ei voi matemaattisesti lukea ilman oikeaa avainta. Lukittuihin tiedostoihin pääsee ohittamalla käyttöliittymän. Salattuihin tiedostoihin ei pääse ilman salausavainta riippumatta siitä, miten tallennustilaan päästään.
Pääsevätkö rikostekniset työkalut galleriaukkoappeihin?
Kyllä. Rikostekniset työkalut, kuten Cellebrite UFED ja GrayKey, purkavat dataa tiedostojärjestelmän tasolla ja ohittavat apin tason todennuksen kokonaan. Koska useimmat galleriaukkoapit tallentavat salaamattomia tiedostoja, työkalut pääsevät kuviin suoraan ilman apin PIN-koodia. Tämä on rutiinikyky lainvalvonnassa ja yritysten rikosteknisessä tutkinnassa.
Ovatko maksulliset galleriaukkoapit turvallisempia kuin ilmaiset?
Eivät välttämättä. Maksullisuus ei ennusta salausta luotettavasti. Osa maksullisista galleriaukkoappeista käyttää yhä pääsynhallintaa ilman salausta. Ratkaisevat kriteerit ovat nimetty salausalgoritmi, avaintenhallintamalli (asiakaspää vai palvelinpää) ja tiedonkeruukäytäntö. Hinta ei takaa tietoturva-arkkitehtuuria.
Mitä kannattaa käyttää galleriaukon sijaan?
Todelliseen kuvasuojaukseen käytä salattua holviappia, jossa on AES-256-GCM tai vastaava salaus, asiakaspään avaimenjohtaminen (PBKDF2, Argon2), nollatietoarkkitehtuuri, jossa kehittäjä ei pääse tiedostoihin, ja mahdollisimman vähäinen tiedonkeruu. Varmista, että appi nimeää salausalgoritminsa selvästi eikä tarjoa palvelinpohjaista salasanan nollausta.
Yhteenveto
Galleriaukko- ja kuvalokeroapit vastaavat todelliseen kysymykseen: "Miten pidän tietyt kuvat yksityisinä?" Useimmat niistä vastaavat siihen kuitenkin PIN-näkymällä eikä millään muulla.
Sana "lukko" antaa ymmärtää turvallisuutta. Käytännössä se tarkoittaa pääsynhallintaa. PIN on ohjelmistolle annettu ehdotus. Se ei ole este datalle.
Jos PIN-näkymä riittää tilanteeseesi, mikä tahansa galleriaukkoappi toimii. Moni ei todella tarvitse enempää. Mutta jos joku, jolla on työkaluja, osaamista tai lakiin perustuvat valtuudet, voi yrittää päästä kuviin, PIN ei suojaa sinua. Salaus suojaa.
Ero "lukitun" ja "salatun" välillä on ero oven ja seinän välillä. Toisen voi avata. Toista ei.
Aiheeseen liittyvät oppaat: Parhaat kuvalokeroapit iPhonelle testattuina | Kuvien lukitseminen iPhonessa | Appi kuvien piilottamiseen: 5 tapaa