

Aplicații Gallery Lock și Photo Locker: chiar îți protejează pozele?
Majoritatea aplicațiilor gallery lock și photo locker pun un PIN în fața unor fișiere necriptate.
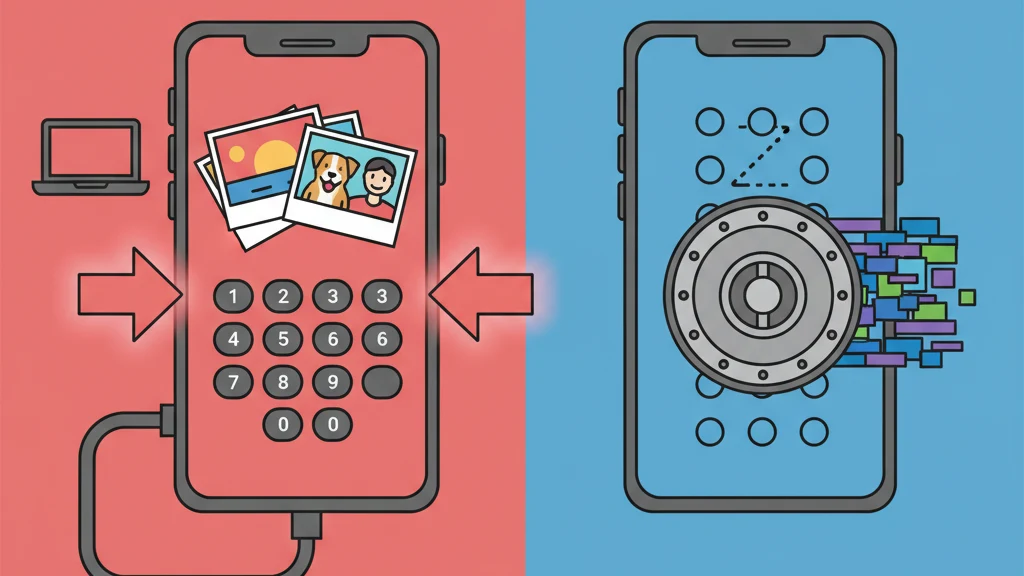
Aplicațiile gallery lock și photo locker pun un ecran cu PIN sau parolă în fața pozelor tale. Limbajul de marketing sugerează securitate: „blocat”, „sigur”, „securizat”, „protejat”. Dar în majoritatea acestor aplicații, ecranul cu PIN este toată protecția. În spatele lui, pozele tale stau necriptate într-un dosar obișnuit.
Un lacăt pe o ușă de sticlă îi oprește pe cei care respectă lacătele. Nu oprește pe nimeni care se uită prin sticlă.
Acest ghid examinează ce fac de fapt, la nivel tehnic, aplicațiile gallery lock și photo locker, explică diferența dintre „blocat” și „criptat” și definește ce presupune o protecție reală a pozelor.
Ce fac de fapt aplicațiile gallery lock
Aplicațiile gallery lock (numite și photo lockere, seifuri de galerie sau aplicații de galerie privată) urmează o arhitectură constantă:
- Import. Pozele sunt copiate sau mutate din Recente în directorul de stocare privat al aplicației.
- Barieră. La intrarea în aplicație se pune un PIN, o parolă, un model sau o verificare biometrică.
- Afișare. Când introduci datele corecte, aplicația afișează pozele stocate într-o interfață de galerie.
Acesta este tot mecanismul pentru majoritatea aplicațiilor gallery lock. Datele de acces deblochează interfața aplicației. Nu criptează, nu transformă și nu protejează criptografic fișierele de dedesubt.
Ce înseamnă „blocat” în practică
Când o aplicație gallery lock spune că pozele tale sunt „blocate”, de obicei înseamnă:
- Aplicația Poze nu le mai afișează (au fost mutate în directorul aplicației)
- Deschiderea aplicației gallery lock cere un PIN
- Pozele din aplicație se pot vedea doar prin interfața aplicației
Ce nu înseamnă „blocat”:
- Fișierele sunt criptate
- Fișierele nu pot fi citite fără PIN
- Fișierele sunt protejate împotriva accesului la sistemul de fișiere
- Fișierele rezistă extragerii după ce un examinator ocolește interfața aplicației
Distincția contează pentru că „a bloca” și „a cripta” descriu operații fundamental diferite. Blocarea controlează cine poate trece printr-o ușă. Criptarea transformă conținutul astfel încât să nu poată fi citit fără o cheie matematică.
Diferența dintre „blocat” și „criptat”
Aceasta este problema tehnică centrală a categoriei gallery lock.
| Operație | Ce se întâmplă cu fișierul | Nivel de protecție |
|---|---|---|
| Blocare (control al accesului) | Fișierul rămâne în formatul original (JPEG, HEIC, PNG). O barieră de interfață împiedică vizualizarea prin aplicație. | Protejat doar față de accesul prin aplicație |
| Criptare (protecție criptografică) | Conținutul fișierului este transformat de un cifru precum AES-256-GCM în text cifrat autentificat. | Rezistă citirii directe a textului cifrat copiat fără cheie; starea dispozitivului, datele de acces, metadatele și implementarea contează în continuare |
Într-o aplicație de galerie blocată, pozele tale există ca fișiere imagine obișnuite. Au metadate EXIF. Au extensii de fișier normale. Pot fi citite de orice vizualizator de imagini. PIN-ul împiedică aplicația să le afișeze, dar fișierele în sine rămân neschimbate.
Într-o aplicație-seif criptată proiectată corect, conținutul fișierelor stocate este text cifrat, nu imagini obișnuite. Dacă deschizi acel text cifrat într-un vizualizator de imagini, nu vezi nimic util. Dacă rămân vizibile câmpurile EXIF, dimensiunile fișierelor, numărul de înregistrări, miniaturile sau alte metadate depinde de formatul aplicației, așa că doar criptarea octeților imaginii nu dovedește că fiecare detaliu este ascuns.
Un exemplu concret
Imaginează-ți că stochezi o poză în ambele tipuri de aplicații:
Aplicație gallery lock: fișierul IMG_4521.heic este mutat în /AppData/GalleryLock/photos/IMG_4521.heic. Oricine are acces la sistemul de fișiere îl deschide și vede poza. PIN-ul împiedică doar aplicația să o afișeze. Fișierul este intact și poate fi citit.
Aplicație-seif criptată: fișierul IMG_4521.heic este criptat într-un bloc de date precum a8f3b2c1..., stocat cu un nume aleatoriu și fără extensie. Dacă îl deschizi în orice vizualizator, vezi date fără sens. Fișierul original nu mai există pe dispozitiv în nicio formă care poate fi citită.
Asta e diferența. Nu teoretică. Nu marginală. Categorică.
Cum sunt ocolite aplicațiile gallery lock
Metodele de ocolire arată de ce metafora „lacătului” induce în eroare.
1. Conectarea la computer
Când un iPhone face backup prin iTunes sau Finder (sau un Android prin ADB), backupul poate include datele din sandboxul aplicației. La o aplicație gallery lock, acest backup conține fișierele foto originale, necriptate. Extragerea lor cere doar software gratuit și ușor de găsit.
2. Instrumente criminalistice
Forțele de ordine și examinatorii criminaliști folosesc instrumente precum Cellebrite UFED și GrayKey, care extrag date de pe dispozitive mobile la nivelul sistemului de fișiere. Aceste instrumente nu interacționează cu interfața aplicației. Citesc direct stocarea. Fișierele necriptate din directorul unei aplicații gallery lock sunt complet accesibile.
Conform documentației Cellebrite disponibile public, instrumentele lor permit extragerea datelor din sandboxul aplicațiilor de pe dispozitive iOS, inclusiv din aplicații-seif și gallery lock ale terților. PIN-ul nu contează, pentru că extragerea are loc sub nivelul aplicației.
3. Expunerea prin backup în cloud
Dacă dispozitivul face backup în iCloud sau Google Cloud, datele aplicației gallery lock pot fi incluse în backup. Apple și Google pot accesa aceste backupuri în baza unei obligații legale. Cum fișierele dintr-o aplicație gallery lock sunt necriptate, pot fi citite integral după extragerea din backup.
4. Ștergerea aplicației
Dacă o aplicație gallery lock este ștearsă (din greșeală, din cauza unei probleme la actualizarea sistemului sau de altcineva), fișierele necriptate din sandboxul aplicației sunt șterse și ele. Spre deosebire de seifurile criptate cu mecanisme separate de backup, aplicațiile gallery lock de obicei nu oferă opțiuni de recuperare în afara aplicației.
5. Vulnerabilitățile aplicației
Aplicațiile gallery lock care nu criptează fișierele au un perimetru de securitate mai simplu de spart. Orice vulnerabilitate a aplicației (o ușă din spate de depanare lăsată în producție, un API local nesigur sau un ecran de autentificare ocolit) expune fișierele direct, pentru că nu există un strat de criptare ca a doua linie de apărare.
Problema colectării de date
Majoritatea aplicațiilor gallery lock și photo locker sunt gratuite, cu reclame. Modelul bazat pe reclame cere SDK-uri de urmărire care colectează identificatori de dispozitiv, tipare de utilizare și date comportamentale.
O analiză din 2023 a aplicațiilor gallery lock populare din App Store pentru iOS a găsit tipare compatibile cu o colectare extinsă de date:
- Mai multe SDK-uri de publicitate (Facebook Audience Network, Google AdMob, Unity Ads)
- Cadre de analiză care urmăresc ecranele vizualizate, durata sesiunilor și folosirea funcțiilor
- Amprentarea dispozitivului pentru țintirea reclamelor
- În unele cazuri, acces la datele de localizare
Ironia e evidentă. Utilizatorii descarcă aceste aplicații tocmai pentru confidențialitate. Aplicațiile colectează apoi date comportamentale și le transmit rețelelor de publicitate. Pozele pot fi „blocate” față de privitorii ocazionali, dar comportamentul utilizatorului ajunge la brokerii de date.
Aplicațiile care cer un preț corect pentru o criptare reală tind să aibă urmărire minimă sau deloc, pentru că modelul lor de afaceri este produsul, nu datele utilizatorului.
Cum arată protecția reală a pozelor
Dacă aplicațiile gallery lock reprezintă capătul „blocat” al spectrului, iată cum arată capătul „criptat”:
Standard de criptare
AES-256-GCM (Advanced Encryption Standard, cheie de 256 de biți, Galois/Counter Mode). Este algoritmul de criptare autentificată recomandat de NIST (SP 800-38D) pentru aplicații de înaltă securitate. Oferă atât confidențialitate (datele nu pot fi citite fără cheie), cât și integritate (orice modificare a datelor criptate este detectată).
Derivarea cheilor
O funcție de derivare a cheii precum PBKDF2 combină datele de acces ale utilizatorului cu o sare și un factor de lucru. O ierarhie solidă poate folosi rezultatul pentru a despacheta o cheie separată, aleatorie, de criptare a fișierelor. KDF-ul crește costul fiecărei încercări, dar nu adaugă entropie unor date de acces slabe, așa că timpul de atac trebuie estimat din costul măsurat per încercare, hardware, paralelism și spațiul real de parole sau modele al utilizatorului.
Izolare per fișier
Fiecare fișier primește un vector de inițializare (IV) unic, generat aleatoriu. Poze identice produc rezultate criptate diferite. Nu există un tipar pe care un atacator să-l exploateze între fișiere.
Criptarea metadatelor
Numele fișierelor, datele de creare și structura seifului sunt criptate cu un cifru separat. Chiar dacă cineva știe că există fișiere, metadatele nu dezvăluie nimic despre conținut.
Arhitectură zero-knowledge
Dezvoltatorul aplicației nu primește cheile de criptare sau conținutul lizibil al seifului. Prin urmare, un ordin legal nu îl poate obliga să decripteze un text cifrat pe care nu îl poate deschide. Dezvoltatorul sau platforma cloud pot deține totuși metadate operaționale, înregistrări de cont sau înregistrări criptate aflate sub controlul lor, în funcție de arhitectura produsului și de sfera ordinului.
Vaultaire folosește criptarea autentificată AES-256-GCM pentru conținutul fișierelor, antete, metadate, indexuri și miniaturi; PBKDF2-HMAC-SHA512 pentru cheile derivate din model; și nonce-uri noi pentru operațiile de criptare. Interfața separată prin modele nu afișează o listă de seifuri, deși un examinator cu acces la containerul aplicației poate enumera fișierele index criptate. Modul de constrângere elimină înregistrările de acces locale pentru seifurile care nu sunt de constrângere și izolează dispozitivul de sincronizare; nu șterge backupurile din cloud sau dispozitivele pereche.
Fiecare model desenat pe grila de 5x5 configurat produce cheia pentru seiful asociat, așa că interfața blocată nu afișează o listă de seifuri și nu confirmă dacă mai există un alt model configurat. Un examinator cu acces la containerul aplicației poate enumera fișierele index criptate și poate estima numărul local de seifuri. Conținutul indexurilor, numele seifurilor și fișierele rămân criptate fără modelul potrivit.
Cum afli dacă aplicația ta chiar criptează
Trei teste rapide:
Testul 1: resetarea parolei
Încearcă să îți resetezi parola sau PIN-ul prin aplicație. Dacă aplicația îți trimite un e-mail care îți redă accesul la fișiere, dezvoltatorul deține cheile de criptare (sau nu există chei de criptare). O aplicație criptată zero-knowledge nu îți poate reseta datele de acces, pentru că nu le-a avut niciodată.
Testul 2: specificația de criptare
Caută pe site-ul aplicației sau în descrierea din App Store un algoritm de criptare numit: AES-256-GCM, AES-256-CBC, ChaCha20-Poly1305. Dacă aplicația spune „sigur” sau „protejat” fără să numească un cifru, probabil nu criptează.
Testul 3: etichetele de confidențialitate
Verifică etichetele de confidențialitate din App Store. Compară datele pe care le colectează aplicația cu ce te-ai aștepta de la o aplicație axată pe confidențialitate. Mai multe categorii de urmărire (mai ales „Date folosite pentru a te urmări” și „Date asociate cu tine”) indică un model bazat pe reclame, cu colectare extinsă de date.
Întrebări frecvente
Chiar protejează pozele aplicațiile gallery lock?
Aplicațiile gallery lock împiedică vizualizarea pozelor prin aplicația Poze sau de către cineva care folosește telefonul ocazional. Nu protejează pozele la nivelul sistemului de fișiere. Fișierele stocate în majoritatea aplicațiilor gallery lock sunt necriptate și pot fi accesate prin conectarea la computer, extragerea din backup sau instrumente criminalistice. PIN-ul împiedică accesul prin aplicație; nu criptează fișierele.
Care este diferența dintre blocarea și criptarea pozelor?
Blocarea pune o barieră de control al accesului (PIN, parolă, biometrie) în fața unor fișiere care rămân în formatul original. Criptarea transformă fișierele cu un cifru precum AES-256-GCM în date imposibil de citit matematic fără cheia corectă. Fișierele blocate pot fi accesate ocolind interfața. Fișierele criptate nu pot fi accesate fără cheia de criptare, indiferent cum este accesată stocarea.
Pot instrumentele criminalistice să acceseze aplicațiile gallery lock?
Da. Instrumente criminalistice precum Cellebrite UFED și GrayKey extrag date la nivelul sistemului de fișiere și ocolesc complet autentificarea din aplicație. Cum majoritatea aplicațiilor gallery lock stochează fișiere necriptate, instrumentele accesează pozele direct, fără PIN-ul aplicației. Aceasta este o capacitate de rutină în investigațiile forțelor de ordine și în criminalistica din companii.
Sunt aplicațiile gallery lock plătite mai sigure decât cele gratuite?
Nu neapărat. Diferența dintre plătit și gratuit nu prezice în mod sigur criptarea. Unele aplicații gallery lock plătite folosesc tot control al accesului fără criptare. Criteriile care contează sunt: algoritmul de criptare numit, modelul de gestionare a cheilor (pe dispozitiv sau pe server) și politica de colectare a datelor. Prețul nu garantează o arhitectură de securitate.
Ce să folosesc în locul unei aplicații gallery lock?
Pentru o protecție reală a pozelor, folosește o aplicație-seif criptată cu: criptare AES-256-GCM sau echivalentă, derivarea cheii pe dispozitiv (PBKDF2, Argon2), arhitectură zero-knowledge în care dezvoltatorul nu poate accesa fișierele și colectare minimă de date. Verifică dacă aplicația își numește explicit algoritmul de criptare și nu oferă resetarea parolei prin server.
Concluzie
Aplicațiile gallery lock și photo locker răspund la o întrebare reală: „Cum păstrez anumite poze private?” Dar majoritatea răspund cu un ecran cu PIN și nimic altceva.
Cuvântul „lacăt” sugerează securitate. În practică, înseamnă control al accesului. PIN-ul este o sugestie pentru software. Nu este o barieră pentru date.
Dacă un ecran cu PIN îți ajunge, orice aplicație gallery lock funcționează. Mulți oameni chiar nu au nevoie de mai mult. Dar dacă cineva cu instrumente, cunoștințe sau autoritate legală ar putea încerca să acceseze acele poze, nu PIN-ul te protejează. Criptarea te protejează.
Diferența dintre „blocat” și „criptat” este diferența dintre o ușă și un zid. Una poate fi deschisă. Celălalt nu.
Ghiduri conexe: Cele mai bune aplicații photo locker pentru iPhone, testate | Cum blochezi pozele pe iPhone | Aplicație pentru ascunderea pozelor: 5 abordări