

Aplicações de bloqueio de galeria e de fotografias: protegem realmente as suas fotografias?
A maioria das aplicações de bloqueio de galeria e de fotografias coloca um PIN à frente de ficheiros não encriptados.
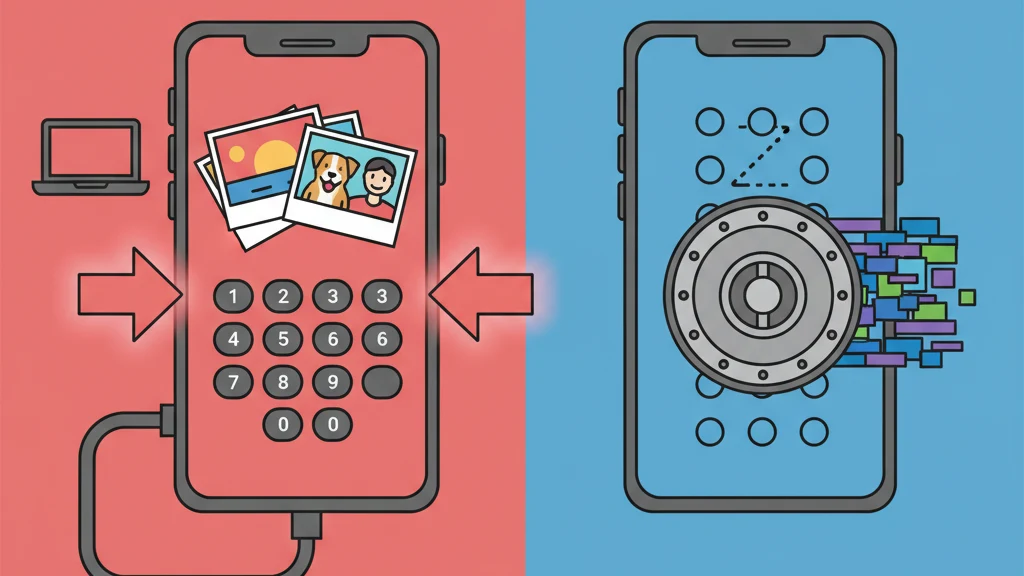
As aplicações de bloqueio de galeria e de fotografias colocam um ecrã de PIN ou de palavra-passe à frente das suas fotografias. A linguagem de marketing sugere segurança: "bloquear", "cofre", "seguro", "protegido". Na maioria destas aplicações, porém, o ecrã de PIN é toda a proteção. Por trás dele, as suas fotografias ficam sem encriptação numa pasta comum.
Uma fechadura numa porta de vidro trava quem respeita fechaduras. Não trava quem olha através do vidro.
Este guia analisa o que as aplicações de bloqueio de galeria e de fotografias fazem realmente ao nível técnico, explica a diferença entre "bloqueado" e "encriptado" e define o que exige uma proteção real das fotografias.
O que as aplicações de bloqueio de galeria fazem realmente
As aplicações de bloqueio de galeria (também chamadas cofres de fotografias, cofres de galeria ou galerias privadas) seguem uma arquitetura constante:
- Importação. As fotografias são copiadas ou movidas do rolo da câmara do dispositivo para o diretório de armazenamento privado da aplicação.
- Barreira. Uma verificação por PIN, palavra-passe, padrão ou biometria é colocada à entrada da aplicação.
- Apresentação. Quando introduz a credencial correta, a aplicação mostra as fotografias guardadas numa interface de galeria.
É este o mecanismo completo da maioria das aplicações de bloqueio de galeria. A credencial desbloqueia a interface da aplicação. Não encripta, não transforma nem protege criptograficamente os ficheiros por baixo.
O que "bloqueado" significa na prática
Quando uma aplicação de bloqueio de galeria diz que as suas fotografias estão "bloqueadas", normalmente quer dizer que:
- A aplicação Fotografias já não as mostra (foram movidas para o diretório da aplicação)
- Abrir a aplicação de bloqueio de galeria exige um PIN
- As fotografias dentro da aplicação só podem ser vistas através da interface da aplicação
O que "bloqueado" não quer dizer:
- Os ficheiros estão encriptados
- Os ficheiros são ilegíveis sem o PIN
- Os ficheiros estão protegidos contra o acesso ao sistema de ficheiros
- Os ficheiros resistem à extração depois de um examinador contornar a interface da aplicação
A distinção importa porque "bloquear" e "encriptar" descrevem operações fundamentalmente diferentes. Bloquear controla quem pode passar por uma porta. Encriptar transforma o conteúdo para que fique ilegível sem uma chave matemática.
A diferença entre "bloquear" e "encriptar"
Este é o problema técnico central da categoria de bloqueio de galeria.
| Operação | O que acontece ao ficheiro | Nível de proteção |
|---|---|---|
| Bloquear (controlo de acesso) | O ficheiro fica no formato original (JPEG, HEIC, PNG). Uma barreira na interface impede a visualização através da aplicação. | Protegido apenas contra o acesso pela aplicação |
| Encriptar (proteção criptográfica) | O conteúdo do ficheiro é transformado por uma cifra como AES-256-GCM em texto cifrado autenticado. | Resiste à leitura direta do texto cifrado copiado sem a chave; o estado do dispositivo, as credenciais, os metadados e a implementação continuam a contar |
Numa aplicação de galeria bloqueada, as suas fotografias existem como ficheiros de imagem comuns. Têm metadados EXIF. Têm extensões de ficheiro normais. Qualquer visualizador de imagens as consegue ler. O PIN impede a aplicação de as mostrar, mas os ficheiros em si ficam inalterados.
Numa aplicação de cofre encriptado bem concebida, o conteúdo dos ficheiros guardados é texto cifrado e não imagens comuns. Abrir esse texto cifrado num visualizador de imagens não mostra nada de útil. Se os campos EXIF, os tamanhos dos ficheiros, as contagens de registos, as miniaturas ou outros metadados continuam visíveis depende do formato da aplicação, por isso encriptar só os bytes da imagem não prova que todos os detalhes estão ocultos.
Um exemplo concreto
Imagine que guarda uma fotografia nos dois tipos de aplicação:
Aplicação de bloqueio de galeria: o ficheiro IMG_4521.heic é movido para /AppData/GalleryLock/photos/IMG_4521.heic. Quem tiver acesso ao sistema de ficheiros abre-o e vê a fotografia. O PIN impede a aplicação de a mostrar. O ficheiro fica intacto e legível.
Aplicação de cofre encriptado: o ficheiro IMG_4521.heic é encriptado num bloco de dados como a8f3b2c1..., guardado com um nome de ficheiro aleatório e sem extensão. Abri-lo em qualquer visualizador mostra dados sem sentido. O ficheiro original deixa de existir no dispositivo em qualquer forma legível.
É essa a diferença. Não é teórica. Não é marginal. É de categoria.
Como as aplicações de bloqueio de galeria são contornadas
Conhecer os métodos para as contornar mostra porque é que a metáfora do "bloqueio" engana.
1. Ligação a um computador
Quando se faz uma cópia de segurança de um iPhone através do iTunes ou do Finder (ou de um Android através do ADB), a cópia pode incluir os dados da sandbox da aplicação. Numa aplicação de bloqueio de galeria, essa cópia contém os ficheiros originais das fotografias, sem encriptação. Para os extrair basta software gratuito e muito divulgado.
2. Ferramentas forenses
As autoridades e os examinadores forenses usam ferramentas como o Cellebrite UFED e o GrayKey, que extraem dados de dispositivos móveis ao nível do sistema de ficheiros. Estas ferramentas não interagem com a interface da aplicação. Leem o armazenamento diretamente. Os ficheiros sem encriptação no diretório de uma aplicação de bloqueio de galeria ficam totalmente acessíveis.
Segundo a documentação pública da Cellebrite, as suas ferramentas suportam a extração de dados da sandbox das aplicações em dispositivos iOS, incluindo aplicações de cofre e de bloqueio de galeria de terceiros. O PIN é irrelevante, porque a extração acontece abaixo da camada da aplicação.
3. Exposição na cópia de segurança na nuvem
Se o dispositivo fizer cópia de segurança para o iCloud ou para o Google Cloud, os dados da aplicação de bloqueio de galeria podem ser incluídos na cópia. A Apple e a Google podem aceder a essas cópias por imposição legal. Como os ficheiros de uma aplicação de bloqueio de galeria não estão encriptados, ficam totalmente legíveis depois de extraídos da cópia.
4. Eliminação da aplicação
Se uma aplicação de bloqueio de galeria for eliminada (por engano, num problema de atualização do sistema operativo ou por outra pessoa), os ficheiros sem encriptação na sandbox da aplicação também são eliminados. Ao contrário dos cofres encriptados com mecanismos de cópia de segurança separados, as aplicações de bloqueio de galeria normalmente não oferecem opções de recuperação fora da própria aplicação.
5. Vulnerabilidade da aplicação
As aplicações de bloqueio de galeria que não encriptam os ficheiros têm um perímetro de segurança mais simples de romper. Qualquer vulnerabilidade na aplicação (uma porta das traseiras de depuração esquecida na versão final, uma API local insegura ou um ecrã de autenticação contornado) expõe os ficheiros diretamente, porque não há uma camada de encriptação como segunda linha de defesa.
O problema da recolha de dados
A maioria das aplicações de bloqueio de galeria e de fotografias é gratuita com anúncios. O modelo financiado por publicidade exige SDKs de rastreio que recolhem identificadores do dispositivo, padrões de utilização e dados de comportamento.
Uma análise de 2023 às aplicações de bloqueio de galeria mais populares na App Store do iOS encontrou padrões compatíveis com uma recolha de dados extensa:
- Vários SDKs de publicidade (Facebook Audience Network, Google AdMob, Unity Ads)
- Estruturas de análise que registam os ecrãs vistos, a duração das sessões e a utilização das funcionalidades
- Identificação do dispositivo por impressão digital para segmentação de anúncios
- Em alguns casos, acesso a dados de localização
A ironia é evidente. Os utilizadores transferem estas aplicações precisamente por privacidade. As aplicações recolhem depois dados de comportamento e enviam-nos para redes de publicidade. As fotografias podem estar "bloqueadas" para observadores ocasionais, mas o comportamento do utilizador é difundido para corretores de dados.
As aplicações que cobram um preço justo por encriptação real tendem a ter pouco ou nenhum rastreio, porque o seu modelo de negócio é o produto e não os dados do utilizador.
Como é uma proteção real das fotografias
Se as aplicações de bloqueio de galeria representam o extremo "bloquear" do espectro, o extremo "encriptar" é assim:
Norma de encriptação
AES-256-GCM (Advanced Encryption Standard, chave de 256 bits, Galois/Counter Mode). É o algoritmo de encriptação autenticada recomendado pelo NIST (SP 800-38D) para aplicações de alta segurança. Garante confidencialidade (os dados são ilegíveis sem a chave) e integridade (qualquer adulteração dos dados encriptados é detetada).
Derivação de chaves
Uma função de derivação de chaves como o PBKDF2 combina a credencial do utilizador com um sal e um fator de trabalho. Uma hierarquia sólida pode usar esse resultado para desembrulhar uma chave aleatória separada de encriptação de ficheiros. A KDF aumenta o custo de cada tentativa, mas não acrescenta entropia a uma credencial fraca; por isso, o tempo de ataque tem de se basear no custo medido de cada tentativa, no hardware, no paralelismo e no espaço real de palavras-passe ou de padrões do utilizador.
Isolamento por ficheiro
Cada ficheiro recebe um vetor de inicialização (IV) único, gerado aleatoriamente. Fotografias idênticas produzem resultados encriptados diferentes. Um atacante não encontra nenhum padrão para explorar entre ficheiros.
Encriptação dos metadados
Os nomes dos ficheiros, as datas de criação e a estrutura do cofre são encriptados com uma cifra separada. Mesmo que alguém saiba que os ficheiros existem, os metadados não revelam nada sobre o conteúdo.
Arquitetura de conhecimento zero
O programador da aplicação não recebe as chaves de encriptação nem o conteúdo legível do cofre. Por isso, uma ordem legal não pode obrigar o programador a desencriptar texto cifrado que não consegue abrir. O programador ou a plataforma na nuvem podem ainda guardar metadados operacionais, registos de conta ou registos encriptados sob o seu controlo, consoante a arquitetura do produto e o âmbito da ordem.
O Vaultaire usa encriptação autenticada AES-256-GCM para o conteúdo dos ficheiros, cabeçalhos, metadados, índices e miniaturas; PBKDF2-HMAC-SHA512 para as chaves derivadas de padrões; e nonces novos em cada operação de encriptação. A sua interface separada por padrão não mostra nenhuma lista de cofres, embora um examinador com acesso ao contentor da aplicação consiga enumerar os ficheiros de índice encriptados. O modo de coação remove os registos de acesso locais dos cofres que não são de coação e isola o dispositivo da sincronização; não apaga as cópias de segurança na nuvem nem os dispositivos pares.
Cada padrão desenhado na grelha 5x5 que configurar deriva a chave do cofre que lhe está atribuído, por isso a interface bloqueada não mostra uma lista de cofres nem confirma se existe outro padrão configurado. Um examinador com acesso ao contentor da aplicação consegue enumerar os ficheiros de índice encriptados e estimar o número de cofres locais. O conteúdo dos índices, os nomes dos cofres e os ficheiros continuam encriptados sem o padrão correspondente.
Como saber se a sua aplicação encripta realmente
Três testes rápidos:
Teste 1: reposição da palavra-passe
Experimente repor a palavra-passe ou o PIN através da aplicação. Se a aplicação lhe enviar um e-mail que devolve o acesso aos ficheiros, o programador guarda as chaves de encriptação (ou não há chaves de encriptação). Uma aplicação encriptada de conhecimento zero não pode repor as suas credenciais, porque nunca as teve.
Teste 2: especificação da encriptação
Procure no site da aplicação ou na descrição da App Store um algoritmo de encriptação identificado: AES-256-GCM, AES-256-CBC, ChaCha20-Poly1305. Se a aplicação diz "seguro" ou "protegido" sem nomear uma cifra, provavelmente não encripta.
Teste 3: etiquetas de privacidade
Consulte as etiquetas de privacidade da App Store. Compare os dados que a aplicação recolhe com o que esperaria de uma aplicação focada na privacidade. Várias categorias de rastreio (sobretudo "Dados usados para o rastrear" e "Dados associados a si") indicam um modelo financiado por publicidade com uma recolha de dados extensa.
Perguntas frequentes
As aplicações de bloqueio de galeria protegem realmente as fotografias?
As aplicações de bloqueio de galeria impedem que as fotografias sejam vistas na aplicação Fotografias ou por alguém que use o telemóvel de passagem. Não protegem as fotografias ao nível do sistema de ficheiros. Na maioria destas aplicações, os ficheiros ficam sem encriptação e acessíveis através de uma ligação a um computador, da extração de uma cópia de segurança ou de ferramentas forenses. O PIN impede o acesso pela aplicação; não encripta os ficheiros.
Qual é a diferença entre bloquear e encriptar fotografias?
Bloquear coloca uma barreira de controlo de acesso (PIN, palavra-passe, biometria) à frente de ficheiros que ficam no formato original. Encriptar transforma os ficheiros com uma cifra como AES-256-GCM em dados matematicamente ilegíveis sem a chave correta. Os ficheiros bloqueados podem ser acedidos contornando a interface. Os ficheiros encriptados não podem ser acedidos sem a chave de encriptação, seja qual for a forma de acesso ao armazenamento.
As ferramentas forenses conseguem aceder a aplicações de bloqueio de galeria?
Sim. Ferramentas forenses como o Cellebrite UFED e o GrayKey extraem dados ao nível do sistema de ficheiros e contornam por completo a autenticação da aplicação. Como a maioria das aplicações de bloqueio de galeria guarda ficheiros sem encriptação, as ferramentas acedem diretamente às fotografias sem o PIN da aplicação. É uma capacidade de rotina na investigação policial e na análise forense empresarial.
As aplicações de bloqueio de galeria pagas são mais seguras do que as gratuitas?
Não necessariamente. Ser paga ou gratuita não indica com fiabilidade se a aplicação encripta. Algumas aplicações pagas continuam a usar controlo de acesso sem encriptação. Os critérios que contam são: um algoritmo de encriptação identificado, o modelo de gestão de chaves (do lado do cliente ou do lado do servidor) e a política de recolha de dados. O preço não garante a arquitetura de segurança.
O que devo usar em vez de um bloqueio de galeria?
Para uma proteção real das fotografias, use uma aplicação de cofre encriptado com: AES-256-GCM ou encriptação equivalente, derivação de chaves do lado do cliente (PBKDF2, Argon2), arquitetura de conhecimento zero em que o programador não consegue aceder aos ficheiros e recolha mínima de dados. Confirme que a aplicação nomeia explicitamente o algoritmo de encriptação e não oferece reposição da palavra-passe através de um servidor.
Conclusão
As aplicações de bloqueio de galeria e de fotografias respondem a uma pergunta real: "Como mantenho certas fotografias privadas?" Mas a maioria responde com um ecrã de PIN e nada mais.
A palavra "bloquear" sugere segurança. Na prática, significa controlo de acesso. O PIN é uma indicação para o software. Não é uma barreira para os dados.
Se um ecrã de PIN chega para a sua situação, qualquer aplicação de bloqueio de galeria serve. Muitas pessoas não precisam mesmo de mais. Mas se alguém com ferramentas, conhecimentos ou autoridade legal puder tentar aceder a essas fotografias, não é o PIN que o protege. É a encriptação.
A diferença entre "bloqueado" e "encriptado" é a diferença entre uma porta e uma parede. Uma pode ser aberta. A outra não.
Guias relacionados: As melhores aplicações de cofre de fotografias para iPhone, testadas | Como bloquear fotografias no iPhone | Aplicação para esconder fotografias: 5 abordagens